1. Génome cryptographique, EviDNA et trajectoire industrielle
Positionnement scientifique et propriété intellectuelle. Le génome cryptographique est présenté ici comme une trajectoire Freemindtronic articulant une première génération déjà industrialisée dans CryptPeer via EviSKMS et une extension de recherche appliquée portant sur l’identité numérique évolutive dans le temps. Cette section ne constitue pas une divulgation technique habilitante, car elle ne divulgue pas les mécanismes techniques détaillés, les structures internes, les séquences de vérification, les règles de transition ni les formats opérationnels susceptibles de relever de protections de propriété intellectuelle, notamment de dépôts de brevets en cours ou à venir. Les éléments présentés relèvent également d’une œuvre de formalisation protégée par le droit d’auteur.
Dans le cadre de ce mémoire, l’expression « génome cryptographique » ne désigne ni un ADN biologique, ni une exploitation directe de données biométriques, ni une forme de DNA computing. Elle ne désigne pas non plus une nouvelle brique cryptographique fondamentale destinée à remplacer les standards existants, les algorithmes de chiffrement, les mécanismes de signature, les PKI, les HSM, les TPM ou les référentiels d’identité numérique.
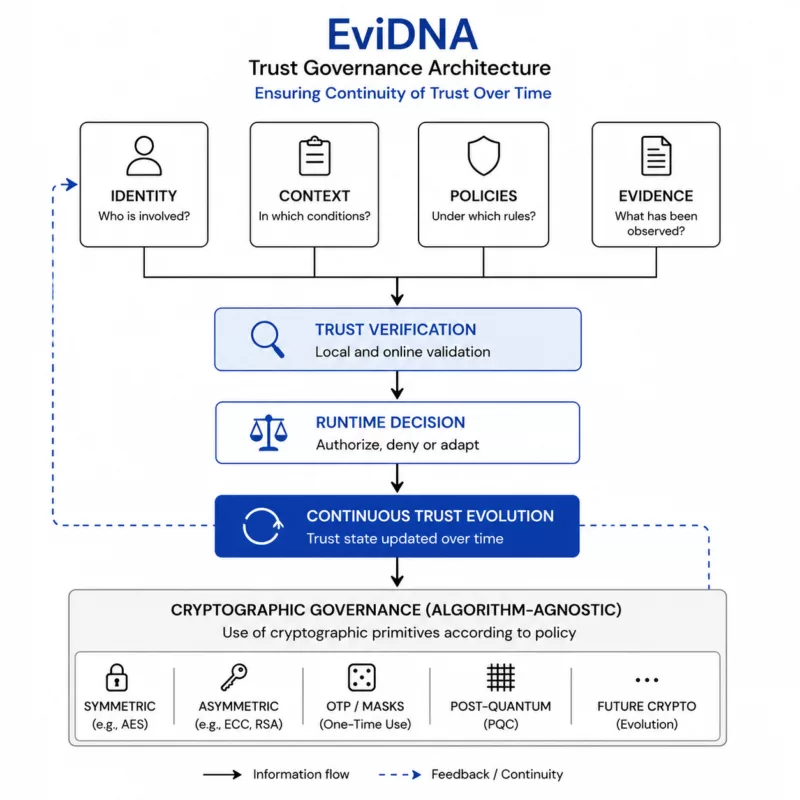
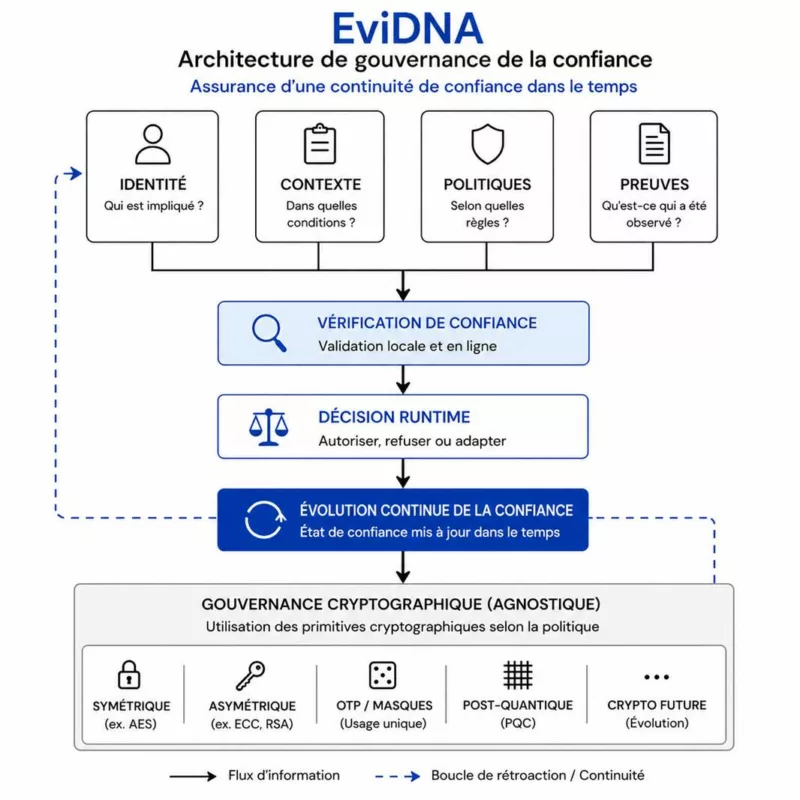
Elle désigne une approche d’architecture de confiance numérique visant à organiser, dans le temps, des preuves, des contextes, des politiques, des états de confiance et des mécanismes de vérification locale et en ligne autour d’une continuité de confiance. Cette couche ne prescrit pas un algorithme de chiffrement unique : elle est agnostique vis-à-vis des briques cryptographiques — symétrique (dont OTP / masques à usage unique), asymétrique, post-quantique (PQC), etc. — selon la politique de gouvernance. Elle doit être comprise comme une structuration, une gouvernance et une vérifiabilité, et non comme une substitution aux standards cryptographiques existants.
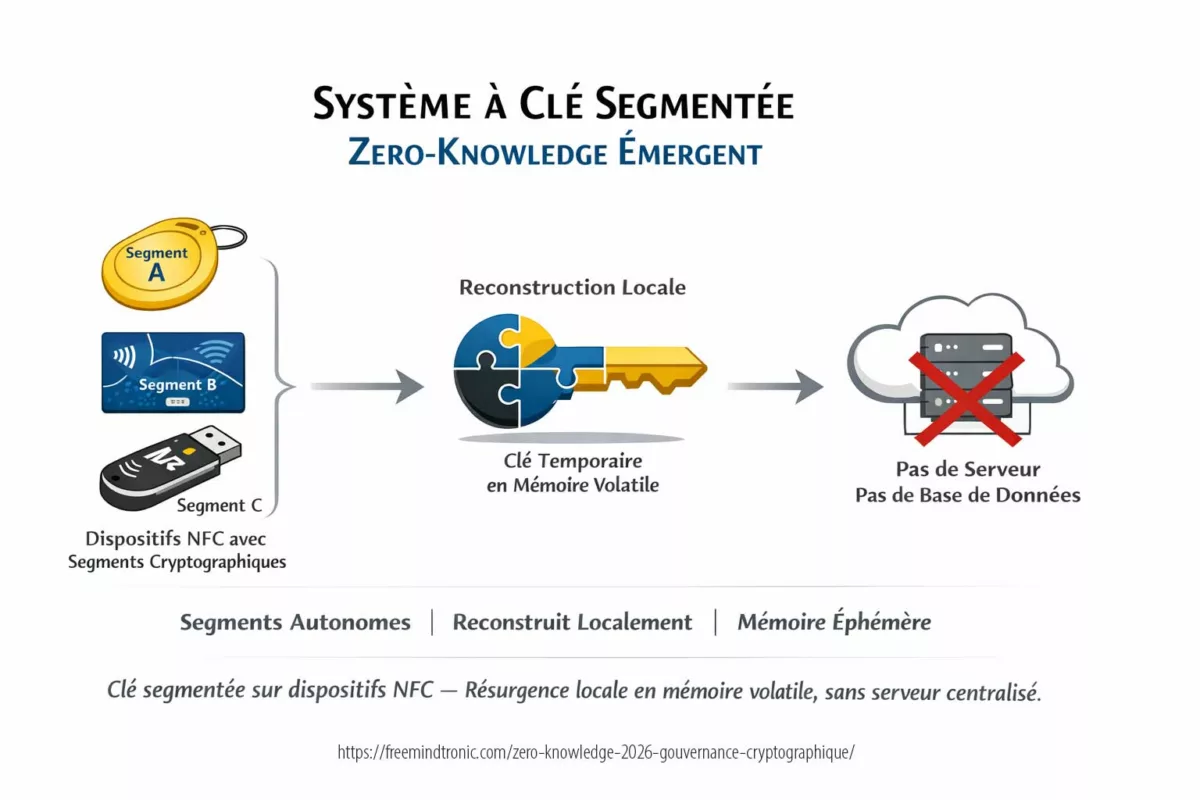
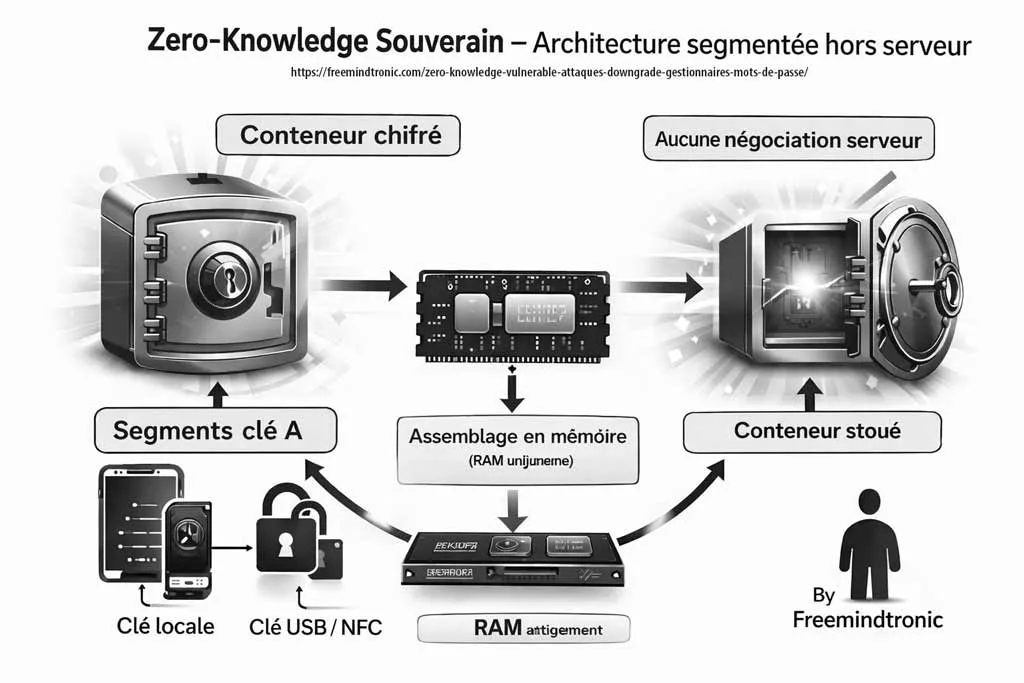
Une première génération de cette approche est déjà industrialisée dans CryptPeer via EviSKMS. Elle matérialise, à un niveau opérationnel, une confiance segmentée, localement vérifiable, gouvernée par politiques et orientée continuité runtime. Cette Gen1 constitue un retour d’industrialisation : elle démontre qu’une identité, une session, un contexte d’exécution ou un objet de confiance peuvent être traités non comme un simple identifiant statique, mais comme une structure de confiance contrôlée, réévaluable et gouvernable.
Jalon EviDNA — chronologie en trois temps (registre A).
| Phase |
Période |
Contenu |
| 1 — Socle commercial |
2017 → |
QR chiffré + NFC sur M24LR 64K NFC (STMicroelectronics) — commercialisé sans couche ADN ; smartphone + papier + puce NFC |
| 1b — R&D EviDNA |
2022 |
Eurosatory — amorce / présentation projet EviDNA (R&D) |
| 1c — Développement EviDNA |
2022–2024 |
Compatibilité ST25 64K NFC ; couche ADN (EviDNA) |
| 2 — Defense + ADN humain |
2024 → |
Eurosatory Lab — DataShielder Defense NFC HSM industrialisé ; divulgation mai–juin 2024 (§1.9) |
| 3 — ADN Digital + génome |
2024–2026 |
Eurosatory 2026 — industrialisation CryptPeer/EviSKMS ; TPM / vTPM |
Chronologie synthétique (schéma texte, registre A).
2017 ──► QR chiffré + NFC M24LR (commercial, sans couche ADN)
           │
2022 ────► Eurosatory — amorce / projet EviDNA (R&D)
           │
2022-24 ─► ST25 64K + développement EviDNA
           │
2024 ────► Eurosatory Lab — DataShielder Defense NFC HSM (industrialisé)
           │
2024-26 ─► ADN Digital + génome cryptographique
           │
2026 ────► Eurosatory — CryptPeer/EviSKMS industrialisé · TPM/vTPM
Détail Defense / EviDNA : §1.11 · preuve produit §1.10. ADN Digital / CryptPeer 2026 : §1.7.
Pour préserver la rigueur scientifique, la qualification de Gen1 industrialisée doit rester rattachée à des éléments observables : code, contrats gelés, tests, flux runtime, journaux d’implémentation, documentation technique ou intégration produit. Les détails de mise en œuvre non publiés ne sont pas exposés dans le présent mémoire complémentaire.
1.1. Niveau de preuve non sensible et périmètre d’industrialisation Gen1
Cette sous-section s’inscrit dans la même logique méthodologique : elle ne vise pas à imposer une reconnaissance par autorité personnelle, mais à relier une intuition d’inventeur à des éléments vérifiables, non sensibles et observables. Les signaux faibles et forts identifiés sur le terrain servent ici de matière première à une formalisation scientifique prudente, sans divulgation habilitante des mécanismes internes.
Le présent mémoire ne cherche pas à publier les mécanismes internes du génome cryptographique. Il établit son positionnement scientifique et industriel : une architecture de confiance numérique segmentée, locale, temporelle et gouvernable, dont les Gen1 et Gen2 sont industrialisées dans CryptPeer via EviSKMS.
Afin d’éviter toute divulgation technique habilitante, les preuves mentionnées ci-dessous sont formulées à un niveau non sensible. Elles indiquent le périmètre d’industrialisation sans exposer les mécanismes détaillés, les structures internes, les formats opérationnels, les séquences de vérification ou les règles de transition.
Filiation brevetée publiable. Le principe de clé segmentée et de reconstitution conditionnelle de confiance peut être cité publiquement au titre du brevet international WO/2018/154258 (FR3063365 B1, EP3586258, US20210136579, CN110402440, JP2020508533, KR1020190120317). Ce socle couvre la segmentation, la proximité physique, le jeton, la mémoire volatile éphémère, la gouvernance des segments et une variante de l’invention — le module de brouillage des données d’authentification — sans autoriser la divulgation des extensions post-brevet non encore déposées (génome, EviDNA détaillé, runtime avancé).
1.1.1. Module de brouillage — variante publique du brevet (WO/2018/154258)
Le brevet international délivré WO/2018/154258 (FR3063365 B1, EP3586258B1) décrit, outre la clé segmentée, une variante de l’invention portant sur un module de brouillage des données d’authentification. Ce mécanisme est librement accessible dans la description publique du titre : lors de la saisie sur un canal non fiable (clavier, interface, presse-papiers), des caractères supplémentaires sont insérés à des positions prédéterminées connues de l’utilisateur légitime, qui les retire avant transmission. L’objectif documenté est de réduire l’exposition du secret réel face à un keylogger ou à toute observation directe de la surface de saisie.
Positionnement cryptographique (registre A). Ce module n’est pas un schéma OTP/Vernam : il protège la représentation transitoire du secret au moment de la saisie, et non le contenu d’un message chiffré.
Limites et registre C. Tout prolongement automatique, toute généralisation runtime ou toute corrélation avec EviDNA, le génome cryptographique ou EviSKMS relève du registre C tant qu’aucun dépôt complémentaire n’est sécurisé. Le présent paragraphe se limite à la variante brevetée publique du titre délivré.
Légende de classification : A = public possible dans le mémoire · B = confidentiel (dossier privé, audit sous NDA) · C = réservé PI (avant dépôt ou validation conseil brevet).
| Élément observé |
Statut |
Type de preuve |
Description fonctionnelle non sensible |
Maturité |
Classification |
Synthèse documentaire |
| Brevet clé segmentée |
documenté · délivré |
brevet · documentation |
Famille internationale FR3063365 / WO2018154258 : segmentation de clé d’appairage, proximité physique, reconstitution conditionnelle, jeton et données d’authentification protégées |
Industrialisé (titre délivré) |
A |
« L’architecture s’appuie sur le brevet international Segmented Key Authentication System, étendu dans EviSKMS. » |
| Module de brouillage |
documenté · délivré (variante brevet) |
brevet · documentation |
Variante WO2018154258 : insertion de caractères leurre à positions prédéterminées lors de la saisie ; variante brevetée documentée (sans prolongement automatique) (§1.1.1) |
Documenté (brevet public) · prolongement architectural |
A (principe breveté) / C (dérivation procédurale) |
« Le brevet décrit un module de brouillage anti-keylogger ; la variante brevetée couvre le brouillage manuel à la saisie. » |
| CryptPeer |
implémenté · testé · intégré produit |
code · test · documentation · déploiement |
Plateforme collaborative souveraine : licence, E2EE, admin, transport local ou Internet, packaging et runbooks |
Industrialisé |
A |
« CryptPeer est une application industrialisée reposant sur EviSKMS. » |
| EviSKMS Runtime |
implémenté · testé · documenté |
code · test · intégration produit |
Runtime de confiance consommé par CryptPeer : enforcement au démarrage, projections d’état, gel architectural |
Industrialisé |
A / C (Core) |
« Le produit s’exécute dans un runtime de confiance EviSKMS. » |
| Runtime Integrity |
implémenté · testé · intégré produit |
code · test · journal |
Références d’intégrité runtime, ancrage local append-only, projection fail-closed opérateur |
Industrialisé |
A / B / C |
« L’intégrité runtime est matérialisée par des références vérifiables et un ancrage local traçable. » · Runtime Integrity (site) |
| DRT |
implémenté · testé · intégré produit |
code · test · contrat |
Contrôle de confiance runtime distribué au démarrage, persistance continuité, tests redémarrage |
Industrialisé (intégration) |
A / C (gate Core) |
« CryptPeer intègre un contrôle DRT au démarrage avec gel v1 documenté. » |
| RSCC |
implémenté · testé · documenté |
code · test |
Certificat de configuration runtime souveraine intégré à la posture |
Intégré |
A / C |
« Un certificat runtime souverain accompagne la posture opérationnelle. » |
| Confiance segmentée |
implémenté · testé · intégré produit |
code · test · brevet |
Segmentation logicielle et matérielle optionnelle ; filiation brevet WO2018154258 |
Intégré / industrialisé |
A (principe) / C (recomposition) |
« La confiance est segmentée entre socle logiciel souverain et renforcements matériels optionnels. » |
| Vérification locale |
implémenté · testé |
code · test · runtime |
Doctors opérateur, intégrité de chaînes de journal, readiness sans réseau obligatoire |
Industrialisé |
A |
« Des contrôles locaux valident l’état cryptographique avant exploitation. » |
| Continuité runtime |
implémenté · testé · documenté |
code · test · journal |
Persistance d’état, détection de régression, sauvegarde/restauration souveraine |
Intégré |
A / C |
« La continuité de confiance runtime est surveillée entre sessions. » |
| Politiques fail-closed |
implémenté · testé · documenté |
code · test · documentation |
Refus par défaut sur démarrage, authentification et modes sensibles |
Industrialisé |
A |
« La doctrine fail-closed s’applique aux surfaces critiques. » |
| Anti-rejeu |
implémenté · testé · intégré produit |
code · test · schéma |
Protection licence, API et passwordless par nonces et consommation atomique |
Industrialisé |
A / B |
« Des garde-fous anti-rejeu couvrent les surfaces sensibles. » |
| Gouvernance cryptographique |
implémenté · testé · documenté |
documentation · code · test |
Gel release, profils crypto, supply-chain licence E2E, coffre de confiance |
Industrialisé |
A |
« La gouvernance cryptographique combine gel de release et acceptation supply-chain. » |
| Preuves composées |
implémenté · testé |
code · test |
Convergence de signaux hétérogènes en snapshot vérifiable sans promotion trompeuse |
Intégré |
A / C |
« Des preuves hétérogènes sont convergées en un état de confiance composite. » |
| Journaux / ledger / traces |
implémenté · testé · intégré produit |
code · test · journal |
Journaux licence (DB), lineage JSONL, snapshots empreintes, audit passwordless et RI |
Industrialisé |
A |
« La traçabilité repose sur des journaux chaînés à rôles distincts. » |
| Passwordless Freemindtronic |
implémenté · testé · gel V1.1 |
code · test · intégration produit |
authentification sans mot de passe, terminal approuvé, mode local souverain |
Industrialisé |
A / C |
« Un mode passwordless souverain est qualifié et gelé pour exécution locale documentée. » |
| DDNA Gen1 |
implémenté · testé · intégré produit |
code · test |
Empreintes normalisées par catégories, sans données brutes en transit |
Intégré |
A (catégories) / C |
« Le socle Gen1 matérialise des preuves d’identité par empreintes normalisées. » |
| Trust Identity |
implémenté · testé · intégré produit |
code · test |
Identité cryptographique vérifiable intégrée au produit |
Intégré |
A / C |
« Chaque acteur dispose d’une identité de confiance vérifiable. » |
| Tests sécurité |
testé · documenté |
test · documentation |
Campagne de tests sécurité automatisée (volume non publié) |
Industrialisé |
A |
« Une campagne de tests sécurité automatisée couvre les mécanismes de confiance. » |
| Déploiement souverain |
implémenté · documenté |
configuration · documentation |
Docker souverain, agent TPM isolé optionnel, transport sovereign-local, runbooks FQC |
Intégré / industrialisé |
A |
« Des artefacts de déploiement accompagnent la mise en production contrôlée. » |
| SVTM |
implémenté · testé · gelé |
test · documentation |
Runtime logiciel souverain officiel par défaut ; matériel optionnel |
Industrialisé |
A |
« Le runtime logiciel souverain constitue le socle opérationnel par défaut. » |
| Transport sovereign-local |
implémenté · testé · gelé V1 |
code · test · runtime |
TLS local, gateway HTTPS/WSS, PKI locale, services runtime locaux |
Industrialisé |
A / B |
« Un mode d’exécution local souverain fournit TLS et services runtime sans Internet obligatoire. » |
| module d’évaluation de vérité avancée |
implémenté · testé |
code · test |
Évaluation conjonctive de critères élevés ; garde-fous contre les revendications d’assurance non fondées |
Intégré |
A / C |
« Un module de vérité de haut niveau arbitre les revendications d’assurance maximale. » |
| Gen2 / génome avancé |
implémenté · intégré produit |
code · test · documentation |
Extensions génomiques Gen2 dans CryptPeer/EviSKMS ; mécanismes détaillés en registre C |
Industrialisé |
A / C |
Extensions génomiques Gen2 opérationnelles dans CryptPeer |
Cette matrice ne prétend pas constituer une publication technique complète. Elle établit un niveau de maturité lisible pour le lecteur scientifique : la Gen1 et la Gen2 sont industrialisées dans CryptPeer, ancrées sur un brevet international délivré pour la segmentation ; les mécanismes détaillés de Gen2 relèvent du registre C.
La reconnaissance scientifique complète de cette approche nécessitera des publications complémentaires, des dépôts de propriété intellectuelle lorsque nécessaire, ainsi que des évaluations comparatives documentant ses apports face aux mécanismes classiques d’authentification, de passwordless, de PKI, de contrôle d’accès et de confiance runtime.
1.2. Vers une reconnaissance scientifique contrôlée : preuves, comparaisons et publication après sécurisation PI
La reconnaissance scientifique complète de cette approche suppose une étape complémentaire, conduite après sécurisation de la propriété intellectuelle lorsque celle-ci est nécessaire. Cette étape devra articuler trois niveaux : des preuves non sensibles d’industrialisation, des comparaisons structurées avec l’état de l’art et une publication contrôlée. Une première annexe de preuve non sensible, issue d’une analyse locale du dépôt EviSKMS-CryptPeer, permet désormais de documenter ce premier niveau sans exposer les mécanismes internes protégés.
Les preuves non sensibles pourront documenter l’existence d’une mise en œuvre opérationnelle sans divulguer les mécanismes internes protégés. Elles pourront porter sur le périmètre produit, l’architecture fonctionnelle, les niveaux de maturité, les scénarios d’usage, les flux généraux, les catégories de tests, les politiques de confiance, les journaux d’exécution et les critères de validation.
Les comparaisons devront situer l’approche Freemindtronic par rapport aux mécanismes existants d’authentification, de passwordless, de PKI, de HSM, de TPM, de Zero Trust, de WebAuthn/FIDO à titre externe, d’identité machine, d’IoT et de confiance runtime. L’objectif ne sera pas de les remplacer par affirmation, mais de montrer où l’approche génomique de confiance numérique apporte une couche différente : segmentation, vérification locale, continuité temporelle, gouvernance contextuelle et réévaluation du niveau de confiance. Une première matrice comparative documentaire est proposée en §1.4.
La publication contrôlée pourra ensuite prendre la forme d’un article de position, d’un livre blanc scientifique, d’un rapport d’évaluation ou d’un démonstrateur documenté. Elle devra rester non habilitante tant que les protections de propriété intellectuelle ne sont pas finalisées, tout en fournissant suffisamment d’éléments pour permettre la discussion scientifique : problème traité, hypothèses, périmètre, comparaison, limites, cas d’usage et protocole d’évaluation.
Doctrine de publication (registre A). Le présent mémoire adopte volontairement une logique de publication contrôlée : il documente l’objet scientifique, l’antériorité, les comparaisons d’état de l’art et les preuves d’industrialisation observables, sans divulguer les mécanismes internes susceptibles de faire l’objet de dépôts de brevet complémentaires. Cette réserve s’applique notamment à la mise en œuvre avancée dans CryptPeer/EviSKMS, où seuls les effets fonctionnels, les principes d’architecture et les éléments non sensibles sont exposés. Les règles de dérivation, de transition, de corrélation génomique, les formats internes et les paramètres opératoires demeurent en registre B ou C. Détail : §1.12.
Cette trajectoire permet de distinguer clairement trois registres : ce qui est déjà industrialisé, ce qui peut être rendu public sans risque pour la propriété intellectuelle, et ce qui doit rester réservé à des dépôts, annexes confidentielles ou évaluations sous accord de confidentialité. Elle évite ainsi deux écueils opposés : une affirmation non démontrée d’innovation, ou une divulgation prématurée de mécanismes techniques protégés.
La Gen2 est implémentée dans CryptPeer via EviSKMS. Elle prolonge la trajectoire Gen1 vers une identité numérique évolutive, contextuelle, mémorielle et vérifiable dans le temps. Les mécanismes techniques détaillés relèvent du registre C et ne sont pas divulgués dans le présent mémoire complémentaire.
L’émergence de l’intelligence artificielle prédictive rend cette évolution particulièrement importante. Les attaques ne visent plus seulement des mots de passe ou des certificats isolés. Elles peuvent viser des continuités d’identité : usurpation progressive, deepfakes, compromission de session, détournement d’agents IA, clonage d’objets connectés, altération de contexte, empoisonnement de mémoire ou manipulation comportementale.
Face à ces risques, l’authentification ponctuelle devient insuffisante. Une architecture d’identité future devra vérifier non seulement ce qu’une entité sait, possède ou est, mais aussi le contexte dans lequel elle agit, la cohérence de ses interactions, la gouvernance de ses droits, la continuité de ses preuves et la réévaluation de son niveau de confiance dans le temps.
Le génome cryptographique constitue ainsi une trajectoire en deux temps : une Gen1 et une Gen2 industrialisées dans CryptPeer via EviSKMS. La Gen1 matérialise une confiance segmentée, locale et gouvernée au runtime ; la Gen2 étend cette approche vers une identité évolutive et contextuelle. Les détails techniques de Gen2 sont protégés lorsqu’ils sont susceptibles de relever de protections de propriété intellectuelle complémentaires.
Cette approche doit être pensée comme distincte des mécanismes FIDO/Passkeys, que Freemindtronic n’utilise pas comme socle de confiance. Elle peut être située par rapport aux référentiels existants — NIST SP 800-63-4, Zero Trust, ETSI EN 303 645, Cyber Resilience Act et, à titre de comparaison externe, WebAuthn/FIDO — sans s’y limiter ni en dépendre.
Freemindtronic développe également une approche passwordless propre, fondée sur EviSKMS et l’évolution Gen2. Pour préserver les protections de propriété intellectuelle en cours ou à venir, le présent mémoire n’en divulgue pas les mécanismes techniques détaillés.
Le positionnement public peut néanmoins être formulé ainsi : cette technologie génomique de confiance numérique vise une approche segmentée, locale, temporelle et vérifiable de l’identité et de l’authentification. Elle a vocation à s’appliquer à de nombreux contextes où il devient nécessaire d’établir, maintenir ou réévaluer une identité de confiance : humains, objets connectés, agents logiciels, services numériques, environnements cyber-physiques, accès critiques, échanges sécurisés et continuité runtime.
Son intérêt réside dans le fait qu’elle ne considère plus l’identité comme un simple événement d’authentification ponctuel, mais comme une continuité de confiance évolutive, gouvernable et vérifiable dans le temps. Cette orientation devient particulièrement importante dans des contextes où les mécanismes passwordless classiques et l’authentification traditionnelle deviennent insuffisants face à l’IA prédictive, aux agents autonomes, aux identités synthétiques, aux compromissions de session et aux attaques comportementales.
Cette perspective rejoint l’axe général du présent mémoire : l’IA prédictive transforme les conditions de la confiance. Plus les systèmes deviennent capables d’anticiper, d’agir et de s’adapter, plus l’identité doit elle-même devenir réévaluable, mémorielle, contextuelle, vérifiable et gouvernable dans le temps.
1.3. Synthèse de preuve d’industrialisation EviSKMS-CryptPeer
Une synthèse de preuve d’industrialisation a été établie à partir d’une analyse locale du dépôt EviSKMS-CryptPeer. Elle ne reproduit aucun code source, pseudo-code, format opérationnel, séquence de vérification, règle de transition ou mécanisme reproductible. Son objectif est de fournir au lecteur scientifique une preuve d’existence et de maturité, sans divulgation habilitante.
Cette annexe confirme que CryptPeer constitue une couche d’intégration et de gouvernance opérationnelle alignée sur EviSKMS. Elle documente, à haut niveau, l’existence d’un runtime de confiance, de contrôles Runtime Integrity, d’une continuité DRT, d’un certificat runtime souverain (RSCC), de politiques fail-closed, de garde-fous anti-rejeu, de journaux chaînés, d’une gouvernance cryptographique, de preuves composées, d’un mode passwordless souverain gelé V1.1, d’un socle DDNA Gen1, d’une campagne de tests sécurité automatisée et d’artefacts de déploiement souverain.
Filiation brevetée. L’industrialisation observable s’inscrit dans la continuité du brevet international Segmented Key Authentication System (WO/2018/154258, FR3063365 B1). Ce titre délivré permet de divulguer publiquement, sans affaiblir la PI résiduelle, les principes de clé segmentée, proximité physique, reconstitution conditionnelle, protection des données d’authentification et la variante du module de brouillage (§1.1.1) — socle sur lequel EviSKMS et CryptPeer ont été industrialisés. Les extensions génomiques Gen2, le moteur DRT complet, la convergence multi-critères avancée, les mécanismes internes non brevetés demeurent hors périmètre public.
La valeur scientifique de cette synthèse ne réside pas dans la divulgation des mécanismes internes, mais dans la distinction méthodologique entre trois registres :
| Registre |
Définition |
Exemples formulables dans le mémoire |
| A — Public possible |
Éléments vérifiables ou déjà couverts par brevet délivré ; formulation haut niveau sans reproduction |
Segmentation brevetée, fail-closed, existence RI/RSCC/DRT intégré, empreintes normalisées Gen1 (haut niveau), tests et déploiement |
| B — Confidentiel |
Preuves à conserver en annexe privée, dossier client ou audit sous NDA |
Runbooks opérationnels, scénarios red team, topologies opérateur, procédures enrollment |
| C — Réservé PI |
Éléments à protéger avant publication technique ou dépôt complémentaire |
Gen2, normalisation des empreintes (détail interne), moteur de continuité runtime (interne), convergence, signature runtime (interne), recomposition de segments secondaires |
Périmètres de divulgation (schéma texte).
                    ┌─────────────────────────────────────┐
                    │  C — Réservé PI                     │
                    │  Gen2, moteur de continuité (interne), extensions runtime (internes)    │
                    │  passwordless, transitions génome   │
                    │  ┌───────────────────────────────┐  │
                    │  │ B — Confidentiel / NDA        │  │
                    │  │ runbooks, red team, code privé│  │
                    │  │ ┌─────────────────────────┐   │  │
                    │  │ │ A — Public (mémoire)    │   │  │
                    │  │ │ brevet, fail-closed,    │   │  │
                    │  │ │ preuves haut niveau     │   │  │
                    │  │ └─────────────────────────┘   │  │
                    │  └───────────────────────────────┘  │
                    └─────────────────────────────────────┘
Empilement EviSKMS–CryptPeer (schéma texte, registre A).
Applications / opérateur
        │
        ▼
CryptPeer — gouvernance, intégration, déploiement souverain
        │
        ▼
EviSKMS runtime ──┬── Runtime Integrity (RI) / RSCC
                  ├── DRT (continuité de confiance)
                  ├── DDNA Gen1 (empreintes normalisées)
                  ├── Passwordless V1.1 (sovereign-local)
                  └── Fail-closed · anti-rejeu · journaux chaînés
        │
        ▼
Ancrage matériel : TPM / vTPM (2026) — segments, politiques
Preuves publiques directement utilisables (registre A) : architecture EviSKMS–CryptPeer ; gel écosystème software-sovereign-first ; Runtime Integrity et RSCC comme artefacts de posture ; continuité DRT intégrée ; anti-rejeu multi-surface ; journaux à rôles distincts ; passwordless V1.1 qualifié sovereign-local ; DDNA Gen1 par empreintes normalisées ; campagne tests sécurité ; filiation brevet WO2018154258.
Éléments à ne pas publier : code, pseudo-code, payloads canoniques, séquences de vérification, règles de transition, fixtures red team, détails de segments secondaires, composition multi-critères avancée, Gen2.
Cette séparation permet d’appuyer la crédibilité du mémoire — et des communications industrielles associées — sans transformer le document public en notice de reproduction technique. Elle établit que la Gen1 du génome cryptographique dispose d’un double ancrage : brevet international délivré sur la segmentation, et industrialisation observable dans CryptPeer via EviSKMS.
La portée exacte de cette preuve reste volontairement limitée : elle ne constitue pas une validation scientifique indépendante ni une revue par les pairs. Elle constitue toutefois une base documentaire suffisante pour une publication contrôlée, un livre blanc, un rapport d’évaluation ou un dossier client, après sécurisation des éléments brevetables non encore déposés. Les limites et conditions de falsifiabilité du mémoire précisent ce que cette preuve n’établit pas.
1.4. Comparaison structurée — confiance numérique et identité
Cette sous-section répond au besoin, formulé en §1.2, d’une comparaison explicite avec l’état de l’art en matière de confiance numérique. Il ne s’agit pas d’un benchmark de performance chiffré, ni d’un audit tiers, mais d’un positionnement documentaire à niveau non habilitant.
Périmètre comparé. Sont comparés, à haut niveau : WebAuthn / FIDO / Passkeys (comparaison externe — Freemindtronic n’utilise pas FIDO comme socle de confiance), PKI / X.509, Zero Trust (cadre NIST), HSM / TPM, OAuth / OIDC fédéré, et EviSKMS Gen1 / CryptPeer tel que documenté en registre A dans le présent mémoire complémentaire et l’Annexe C.
Notation qualitative : Faible · Moyen · Fort · Très fort · N/A (non applicable au périmètre).
| Critère |
WebAuthn / FIDO |
PKI / X.509 |
Zero Trust (cadre) |
HSM / TPM |
OAuth / OIDC |
EviSKMS Gen1 / CryptPeer |
| Authentification forte ponctuelle |
Très fort |
Fort |
Moyen (cadre) |
N/A |
Fort |
Fort |
| Confiance continue dans le temps |
Faible |
Faible |
Moyen |
Faible |
Faible |
Fort |
| Segmentation de confiance |
Faible |
Moyen |
Moyen |
Fort |
Faible |
Très fort |
| Reconstitution conditionnelle de confiance |
Faible |
Faible |
Faible |
Moyen |
Faible |
Fort (filiation brevet WO2018154258) |
| Vérification locale souveraine (sans cloud obligatoire) |
Moyen |
Moyen |
Faible |
Fort |
Faible |
Très fort |
| Intégrité runtime vérifiable |
Faible |
Faible |
Moyen |
Moyen |
Faible |
Fort |
| Politique fail-closed intégrée au runtime |
Faible |
Faible |
Moyen |
Moyen |
Faible |
Fort |
| Anti-rejeu multi-surface (licence, API, auth) |
Faible |
Moyen |
Moyen |
Faible |
Moyen |
Fort |
| Journaux de confiance à rôles complémentaires |
Faible |
Moyen |
Moyen |
Faible |
Faible |
Fort |
| Identité machine / IoT / agent (cadre général) |
Faible |
Moyen |
Moyen |
Moyen |
Moyen |
Moyen (Gen1/Gen2 — continuité temporelle) |
| Interopérabilité écosystème large |
Très fort |
Très fort |
Fort |
Fort |
Très fort |
Faible / moyen |
| Standardisation normative mature |
Très fort |
Très fort |
Fort |
Fort |
Très fort |
Faible (propriétaire, brevet délivré) |
| Preuve d’industrialisation publique documentée (2026) |
Fort |
Très fort |
Fort |
Fort |
Très fort |
Moyen (annexe non sensible, pas audit tiers) |
Lecture méthodologique. Cette table ne classe pas EviSKMS comme « supérieur » sur tous les axes. Elle montre une différence de fonction :
- FIDO / OAuth / PKI excellent sur l’interopérabilité, la standardisation et l’authentification ponctuelle à grande échelle.
- Zero Trust fournit un cadre de gouvernance et de politiques, mais ne constitue pas à lui seul un runtime de confiance souverain local.
- HSM / TPM renforcent l’ancrage matériel, souvent en complément d’autres couches.
- EviSKMS Gen1 vise une couche additive : confiance segmentée, continue dans le temps, vérifiable localement et gouvernée au runtime, en prolongement du brevet de clé segmentée — au prix d’une moindre interopérabilité immédiate et d’une validation scientifique indépendante encore à conduire.
Ce que la comparaison n’établit pas. Elle ne démontre pas la supériorité opérationnelle d’EviSKMS sur FIDO ou PKI dans tous les contextes. Elle ne remplace pas des essais comparatifs chiffrés, des campagnes red team publiées ni une certification. Elle situe le positionnement Freemindtronic pour une discussion scientifique et industrielle structurée.
1.5. Génome cryptographique vs identité ponctuelle (instant T)
Vérification de la distinction. Les travaux institutionnels récents sur l’ADN synthétique et OTP (communication CNRS avril 2026, HAL hal-05560338) décrivent un protocole où deux correspondants possèdent des copies identiques de séquences d’ADN synthétiques, puis juste avant une communication sélectionnent et séquencent des fragments pour produire une clé binaire commune au moment T — logique de distribution de clés OTP synchronisée sur un événement, non une architecture d’identité évolutive dans le temps. Les mécanismes classiques d’authentification (mot de passe, certificat, WebAuthn, biométrie ponctuelle) obéissent à la même structure fonctionnelle : prouver « c’est moi » à l’instant T, puis accorder ou refuser un accès.
Le génome cryptographique Freemindtronic relève d’un objet technique différent : une architecture de confiance numérique qui organise, dans la durée, preuves, contextes, politiques, états runtime, empreintes normalisées (DDNA Gen1), continuité de session, réévaluation fail-closed et — en Gen2 — identité contextuelle, mémorielle et gouvernable. Ce n’est pas une métaphore marketing sur l’ADN moléculaire : l’expression désigne une structuration procédurale de la confiance (segments, héritages, dépendances, traçabilité), formalisée publiquement dès le présent mémoire et amorcée par EviDNA (2024) puis ADN Digital (2026).
| Dimension |
Authentification / OTP à l’instant T (générique, incl. ADN synthétique OTP 2026) |
Génome cryptographique Freemindtronic (Gen1/Gen2) |
| Horizon temporel |
Événement ponctuel : preuve ou clé au moment T |
Continuité : confiance réévaluable entre T₀ et Tₙ |
| Objet protégé |
Message, session ou accès immédiat |
Identité de confiance, mission, runtime, trajectoire |
| Rôle de l’ADN |
Matériau moléculaire source d’entropie partagée, synchronisée à l’instant T (CNRS 2026) |
EviDNA (2024) : profil humain, matériel de confiance (détail registre B/C) ; ADN Digital / génome (2024–2026) |
| Preuve d’implémentation |
Protocole expérimental / dépôt brevet académique |
Sources publiques 2024 + dépôt GitHub privé DataShielderHSM (registre B) · Gen1 CryptPeer 2026 |
Horizon temporel : instant T vs continuité (schéma texte).
Auth ponctuelle / OTP CNRS (instant T)          Génome cryptographique (continuité)
────────────────────────────────────          ────────────────────────────────────

    T₀                                              T₀        T₁        T₂        Tₙ
     │                                                │         │         │         │
  [Preuve] ──► Accès accordé ou refusé ?       [Confiance réévaluable ─────────────►]
     │                                                │
     ✕ (fin de l’événement)                     fail-closed · DDNA · DRT · segments
Synthèse. Cette distinction précise des objets techniques distincts : le CNRS mobilise l’ADN synthétique pour un seul schéma (OTP/Vernam à instant T) ; la trajectoire Freemindtronic peut également produire des clés OTP, mais dans une architecture plus large — confiance segmentée et continue dans le temps, avec mécanismes interchangeables. Les divulgations publiques Freemindtronic (2018–2026), le mémoire publié en ligne (freemindtronic.com) et le brevet WO/2018/154258 constituent des éléments d’état de la technique documenté sur cette trajectoire. Pour l’approche CNRS telle que formulée publiquement, voir §1.6.
1.6. Synthèse documentaire — cryptographie ADN CNRS (référence externe, registre A)
Statut. Cette sous-section ne revendique aucune paternité sur les travaux CNRS. Elle retranscrit fidèlement, à des fins de comparaison documentaire, ce que des sources publiques tierces (vidéo de vulgarisation institutionnelle, communiqué du 01/04/2026, prépublication HAL hal-05560338) décrivent de l’approche franco-japonaise « cryptographie sur ADN ». Freemindtronic salue cette recherche et rappelle que les objets techniques diffèrent de EviDNA (2024) et du génome cryptographique (2026).
Ce que la vidéo institutionnelle expose (synthèse non habilitante).
Une équipe franco-japonaise (laboratoire Gulliver, CNRS/ESPCI Paris — PSL : Matthieu Labousse, Yannick Rondelez ; XLIM, Université de Limoges : Philippe Gaborit ; partenaire Université de Tokyo) présente la cryptographie par ADN comme un nouveau chapitre de l’histoire du chiffrement.
- Matériau. L’ADN est ici entièrement synthétique, produit hors de tout processus biologique. Quatre bases A, T, C, G forment un « langage quaternaire » analogue au binaire (0/1) : une séquence ordonnée encode de l’information.
- Propriété cryptographique recherchée. La synthèse permet de générer des séquences statistiquement aléatoires — source d’entropie pour la cryptographie.
- Schéma de chiffrement. Le protocole retenu est le chiffrement de Vernam (OTP — One-Time Pad) : un masque aléatoire, aussi long que le message, utilisé une seule fois ; combiné au message binaire pour chiffrer ; recombiné côté destinataire pour déchiffrer. La sécurité théorique repose sur l’aléatoire parfait du masque.
- Rôle de la molécule (formulation explicite de la vidéo). La molécule d’ADN synthétisé ne contient pas le message : elle porte la future clé de chiffrement. Deux échantillons identiques sont préparés (démonstration Tokyo / France) ; chaque correspondant séquence son échantillon juste avant la communication pour obtenir la même clé binaire.
- Chaîne opérationnelle. Séquençage (lecture nanopore : courant différentiel par base A/T/C/G) → lecture logicielle de la séquence ATGC → conversion en binaire → chiffrement du message numérique en France → envoi du message chiffré (ex. courriel) → déchiffrement au Japon avec la clé identique.
- Applications évoquées. Communications critiques : défense, diplomatie, brevets, échanges financiers ; sécurité dite « inconditionnelle » au sens OTP.
Chaîne opérationnelle CNRS — OTP moléculaire (schéma texte, sources publiques).
ADN synthétique aléatoire
        │
        ▼
Duplication ──► copie France ═══ copie Japon
        │
        ▼  (juste avant le message)
Séquençage nanopore (×2) ──► séquence ATGC identique
        │
        ▼
ATGC → binaire → masque OTP  (|masque| = |message|)
        │
        ▼
message ⊕ masque ──► canal (ex. courriel) ──► déchiffrement ⊕ même masque
Avantages et inconvénients du chiffrement de Vernam (analyse documentaire d’un schéma classique, registre A). Le protocole retenu par le CNRS repose sur le chiffrement de Vernam (One-Time Pad), dont les propriétés sont établies dans la littérature cryptographique depuis les travaux de Claude Shannon (1949). Ce rappel, sans lien avec les mécanismes Freemindtronic, éclaire les arbitrages du schéma institutionnel.
Avantages.
- Secret parfait prouvé (perfect secrecy, Shannon) : sous ses trois conditions, le chiffré seul ne révèle aucune information sur le message clair.
- Résistance à toute puissance de calcul, y compris à un futur calculateur quantique : la sécurité est informationnelle, non computationnelle.
- Simplicité de l’opération : le chiffrement se réduit à un XOR bit à bit entre message et masque.
Inconvénients (contraintes structurelles).
- Clé aussi longue que le message : chiffrer n octets impose n octets de masque — d’où un coût de stockage et de distribution proportionnel au volume échangé (le communiqué mentionne des messages jusqu’à plusieurs centaines de mégaoctets, donc autant de matériel de clé).
- Usage strictement unique : toute réutilisation d’un masque brise le secret parfait (attaque par corrélation des chiffrés).
- Distribution et synchronisation du masque : les deux correspondants doivent détenir un masque identique et secret avant l’échange — c’est le problème central que la chaîne moléculaire (duplication d’ADN, transport physique, séquençage « instant T ») cherche précisément à résoudre.
- Aléatoire parfait requis : tout biais statistique du masque dégrade la garantie théorique.
- Absence d’authentification et d’intégrité intrinsèques : le Vernam chiffre mais ne prouve ni l’origine ni la non-altération du message ; il doit être complété par des mécanismes distincts (MAC, signatures).
Ces propriétés expliquent pourquoi l’OTP, bien que théoriquement optimal, reste opérationnellement exigeant et se prête surtout à des communications critiques ponctuelles — cadre revendiqué par les sources CNRS. Elles éclairent aussi la lecture croisée de §1.6.1 : un schéma cryptographiquement monolithique (un mécanisme imposé) s’oppose à une couche agnostique admettant plusieurs mécanismes selon la politique.
Principe Vernam / OTP (schéma texte, cryptographie classique).
Émetteur                              Destinataire
────────                              ────────────
message clair (M)                     message chiffré (C)
masque aléatoire (K)    ── canal ──►  même masque (K)
     │                                      │
     ▼                                      ▼
C = M ⊕ K                            M = C ⊕ K

Conditions : |K| ≥ |M|  ;  K utilisé une seule fois  ;  K parfaitement aléatoire
Trois trajectoires « ADN » — objets techniques distincts (schéma texte).
         ┌──────────────────┬──────────────────────┬─────────────────────────┐
         │ CNRS 2026        │ EviDNA 2024          │ Génome / ADN Digital    │
         │ (réf. externe)   │ (Freemindtronic)     │ 2026 (Freemindtronic)   │
├────────┼──────────────────┼──────────────────────┼─────────────────────────┤
 Source  │ ADN synthétique   │ Profil ADN humain    │ Générateur procédural   │
 Secret  │ Tube + séquençage│ NFC + QR papier      │ TPM/vTPM + runtime      │
 Crypto  │ Vernam/OTP seul  │ mécanismes selon politique* │ Couche agnostique PQC*  │
 Temps   │ Instant T        │ Enrollment + session │ T₀ → Tₙ (continuité)    │
└────────┴──────────────────┴──────────────────────┴─────────────────────────┘
         * OTP et autres mécanismes selon politique — non imposées comme schéma unique
Ce que le communiqué CNRS (01/04/2026) ajoute. Préparation d’ensembles d’ADN dupliqués d’origine synthétique ; génération de clés juste avant la communication par séquençage ; messages jusqu’à plusieurs centaines de mégaoctets ; démonstration lors du déplacement présidentiel au Japon ; titre HAL : Synchronized DNA sources for unconditionally secure cryptography (Jaudou, Gasnier, Boudjella, et al.).
| Dimension |
CNRS 2026 (vidéo + HAL, réf. externe) |
EviDNA Freemindtronic (2024, registre A) |
Génome / ADN Digital Freemindtronic (2026) |
| Nature de l’ADN |
Synthétique, aléatoire, sans lien biologique avec l’ADN vivant |
Profil ADN humain importé (fichier structuré) |
Procédure ADN Digital généralisée ; gouvernance Gen1/Gen2 |
| Finalité cryptographique |
Distribution de masques OTP/Vernam symétriques (finalité unique) |
Matériel de confiance dérivé d’un profil ADN (détail registre B/C) ; mécanismes standards selon politique |
Confiance segmentée runtime, continuité, DDNA, fail-closed ; OTP et autres mécanismes selon gouvernance |
| Moment d’usage |
Séquençage et clé à l’instant T, avant un message |
Dérivation à l’enrollment ; partage à la demande ; session chiffrée |
Réévaluation de la confiance entre T₀ et Tₙ |
| Support du secret |
Molécule physique dupliquée (tube, transport) |
M24LR 64K (2017) · ST25 64K (2022–2024) — token chiffré STMicroelectronics |
TPM / vTPM (2026) — segments, politiques, empreintes (CryptPeer) |
| Partage à distance |
Transport physique d’un échantillon ADN |
QR chiffré : papier, courriel, affichage — clé sur NFC uniquement |
Gouvernance distribuée EviSKMS (CryptPeer) |
| Support papier |
Non (molécule en tube) |
Impression A4 : 16 QR × 2 331 car. Unicode ; zéro trace du secret sur le papier |
Au-delà du papier (runtime, continuité) |
| Message dans l’ADN ? |
Non (clé seulement — vidéo) |
Non (profil → clé, pas le plaintext) |
Non (métaphore procédurale, pas stockage moléculaire) |
| Modalité de génération de l’aléatoire |
Synthèse moléculaire d’ADN statistiquement aléatoire ; duplication enzymatique ; séquençage nanopore à l’instant T ; conversion ATGC → binaire |
Dérivation à partir d’un profil ADN humain importé (enrollment) |
Générateur procédural gouverné par le génome cryptographique (inspiration structurelle du vivant : segments, continuité) — sans synthèse moléculaire |
| Complexité opérationnelle (registre A) |
Élevée : laboratoire, machines de séquençage, transport physique d’échantillons, contraintes biologiques (bruit, biais, détection d’interception — sources tierces) ; preuve de concept France–Japon |
Modérée : smartphone + NFC + QR ; trois gestes documentés |
Faible côté opérateur post-configuration (import certificats initial, puis transparent — §1.7) |
| Complexité architecturale |
Modérée au niveau cryptographique (OTP/Vernam, schéma unique) ; complexité portée par la chaîne moléculaire |
Couche produit + PKI + partage RSA/QR |
Élevée : confiance segmentée, runtime, continuité temporelle, fail-closed ; briques cryptographiques interchangeables |
| brique cryptographique fondamentale |
Vernam/OTP exclusivement (contrainte du protocole CNRS) |
AES-256 CBC, RSA 4096, ECC, OTP (exemples documentés) |
Couche agnostique : OTP et tout algorithme de chiffrement ou de signature admissible par la politique — y compris PQC |
| Antériorité publique Freemindtronic |
Postérieur à EviDNA 2024 |
Mai–juin 2024 (web + vidéos §1.9) |
Juillet 2026 (mémoire, ADN Digital) |
Lecture croisée (registre A, sans avis juridique). La vidéo CNRS confirme que l’approche institutionnelle 2026 est centrée sur l’OTP moléculaire : ADN synthétique aléatoire → masque Vernam → synchronisation physique de deux copies → séquençage ponctuel. EviDNA (2024) documente antérieurement une autre invention : produit DataShielder Defense NFC HSM mobilisant un profil ADN humain (détail technique registre B/C). Le génome cryptographique et l’ADN Digital (2024–2026) prolongent une troisième trajectoire : architecture de confiance dans le temps, au-delà de la distribution de clés à instant T. Les trois axes partagent le mot « ADN » mais ne recouvrent pas le même objet technique. Pour l’analyse de la génération de l’aléatoire et de la complexité opérationnelle respective, voir §1.6.1.
1.6.1. Génération de l’aléatoire et complexité opérationnelle — lecture comparative (registre A)
Objet de cette sous-section. Vérifier, à partir de sources publiques uniquement, si les deux trajectoires mobilisent des modalités comparables de génération d’aléatoire et des niveaux de complexité opérationnelle similaires. Cette analyse ne constitue pas un jugement de valeur sur la qualité scientifique des travaux CNRS ; elle précise des dimensions techniques distinctes utiles à la lecture croisée du mémoire.
Ce que documentent les sources CNRS (avril 2026). L’approche franco-japonaise vise à résoudre une contrainte classique de l’OTP/Vernam : produire et synchroniser, entre correspondants éloignés, une clé parfaitement aléatoire, aussi longue que le message et à usage unique. Pour ce faire, les chercheurs mobilisent une chaîne moléculaire et instrumentale :
- Synthèse d’ADN entièrement artificiel, dont l’ordre des bases A/T/C/G est statistiquement aléatoire ;
- Duplication enzymatique en copies strictement identiques, conservées chez l’expéditeur et le destinataire ;
- Transport physique ou distribution préalable de ces échantillons ;
- Séquençage nanopore juste avant la communication, des deux côtés, pour lire la même séquence ;
- Conversion ATGC → clé binaire → chiffrement Vernam du message numérique.
Deux axes de complexité — non interchangeables (schéma texte).
CNRS 2026                              Freemindtronic (ADN Digital / génome)
─────────                              ─────────────────────────────────────

Complexité OPÉRATIONNELLE              Complexité OPÉRATIONNELLE
        ▲  ÉLEVÉE                              ▼  FAIBLE (post-config)
        │  labo · séquençage                   │  smartphone · TPM · runtime
        │  transport physique                    │
        │                                      │
Complexité CRYPTO                      Complexité CRYPTO
        ▼  FAIBLE (OTP seul)                   ▲  ÉLEVÉE (couche agnostique)
        │  Vernam imposé                       │  mécanismes multiples · continuité
Les sources tierces (communiqué CNRS, IMT Atlantique, vulgarisation presse) soulignent par ailleurs des verrous biologiques et instrumentaux : bruit de séquençage, biais statistiques de pairement des bases, nécessité de détecter une interception du matériel ADN, machines de séquençage et protocoles de biologie moléculaire. À ce stade, il s’agit d’une preuve de concept en environnement contrôlé, dont les temps de traitement ne visent pas l’usage grand public sur terminal mobile.
Ce que documente la trajectoire Freemindtronic (ADN Digital / génome, registre A). L’ADN Digital et le génome cryptographique ne recourent pas à la synthèse moléculaire ni au séquençage biologique. L’expression « ADN » désigne ici une métaphore procédurale : une organisation de la confiance inspirée des principes structurels du génome vivant (segmentation, héritage, continuité, réévaluation dans le temps) — sans exploitation d’ADN biologique ni de DNA computing (voir le mémoire EviSKMS §29.6 sur l’authentification des êtres vivants).
Dans cette trajectoire, la génération de matériel aléatoire ou pseudo-aléatoire pour l’identité de confiance s’effectue par un générateur procédural intégré au génome cryptographique et gouverné par le runtime EviSKMS/CryptPeer. Les mécanismes internes de dérivation, de transition génomique et de corrélation ADN Digital → segments relèvent du registre C ; au registre A, seul le résultat opérationnel est documenté : après l’import initial des certificats, l’usage devient transparent pour l’opérateur (§1.7).
Synthèse comparative — deux axes de complexité, non interchangeables.
| Axe |
CNRS 2026 (sources publiques) |
ADN Digital / génome Freemindtronic (registre A) |
| Source de l’aléatoire |
Molécule synthétique (ATGC) lue par séquençage |
Procédure logicielle gouvernée par génome cryptographique |
| Inspiration du vivant |
Aucun lien avec l’ADN biologique humain ; aléatoire moléculaire |
Inspiration structurelle du génome (segments, continuité) — pas de séquençage |
| Complexité opérationnelle |
Élevée : labo, duplication, séquençage à T, contraintes biophysiques |
Faible côté utilisateur post-configuration (smartphone / TPM, pas de laboratoire) |
| Complexité architecturale |
Modérée au plan cryptographique (OTP classique) ; lourdeur portée par la physique |
Élevée au plan logiciel (confiance continue, runtime, segments, fail-closed) |
| Finalité |
Clé OTP symétrique à l’instant T pour chiffrer un message (schéma unique) |
Confiance segmentée et continue dans le temps ; mécanismes multiples dont OTP si la politique l’exige |
| brique cryptographique fondamentale |
Vernam/OTP seul (schéma imposé) |
Polymorphe : OTP, AES, RSA, ECC, PQC, etc. — le génome structure la confiance et la gouvernance des clés, sans se limiter à un schéma unique |
Conclusion documentaire (registre A). L’approche CNRS est opérationnellement plus exigeante (infrastructure moléculaire) et cryptographiquement monolithique : le protocole public ne retient que Vernam/OTP. La trajectoire ADN Digital / génome Freemindtronic repose sur une architecture logicielle industrialisable, capable de produire des clés OTP lorsque la politique l’exige, sans s’y limiter — et de mobiliser d’autres briques cryptographiques selon la politique de gouvernance, dans une logique de confiance continue au-delà de la seule distribution de masques à instant T. Pour une cartographie élargie des autres familles mondiales « ADN + sécurité », voir §1.6.2.
1.6.2. Cartographie internationale — familles « ADN + sécurité » et distinction Freemindtronic (registre A)
Statut. Cette sous-section ne revendique aucune paternité sur les travaux tiers cités. Elle synthétise, à partir de sources publiques (revues, prépublications, programmes de recherche), une taxonomie documentaire utile pour situer la trajectoire Freemindtronic (EviDNA, ADN Digital, génome cryptographique, CryptPeer/EviSKMS) face à l’ensemble des recherches mondiales mobilisant le couple « ADN » et « sécurité » — y compris cyber, stockage et cryptographie moléculaire.
Constat méthodologique. Deux synthèses récentes (IEEE Access, 2023 ; iComputing, 2024) convergent : le champ est fragmenté, peu standardisé, et mélange souvent — dans la littérature — des approches moléculaires réelles, des simulations logicielles inspirées de l’ADN, et des métaphores structurelles. Le mot « ADN » recouvre donc plusieurs objets techniques non interchangeables — ce que le présent mémoire formalise pour éviter toute confusion de paternité ou de reproductibilité.
Sept familles documentaires (schéma texte, registre A).
F1 OTP moléculaire / entropie synchronisée     CNRS 2026 · ANR DNA Sec (en cours)
F2 Origami / nano-cryptographie structurale    Zhang 2019 · extensions 3D (labo)
F3 Stéganographie moléculaire                  Clelland 1999 · NAPDISS 2024 (dissimulation)
F4 Pseudo-ADN logiciel                         nombreux articles · surtout simulation
F5 Stockage ADN + chiffrement hybride           canaux bruités · archivage massif
F6 Sécurité des bases de données ADN           programme DNA Sec (vol · falsification)
F7 Cryptographie génomique procédurale         Freemindtronic 2018–2026 (≠ molécule)
| Famille |
Représentants documentés |
Statut public |
Objet technique principal |
Rapport direct avec Freemindtronic |
| F1 — OTP moléculaire |
HAL hal-05560338 ; programme ANR DNA Sec ; IMT Atlantique |
Démo France–Japon 2026 ; programme en cours |
Masque Vernam synchronisé par ADN synthétique dupliqué + séquençage à T |
Objet distinct : Freemindtronic peut produire de l’OTP par politique, sans chaîne moléculaire (§1.6.1) |
| F2 — Origami crypto |
Zhang et al., Nature Communications 2019 ; extension 3D (2025) |
Preuves de concept laboratoire |
Clé liée au pliage de brins ; espace combinatoire de structures nano |
Distinct : pas de confiance continue runtime ; pas d’industrialisation produit documentée |
| F3 — Stéganographie |
Clelland et al. (1999, historique) ; NAPDISS nanopore (2024) |
Démos spécialisées |
Cacher un message dans ou via l’ADN ; clé parfois = lumière ou structure |
Distinct : Freemindtronic ne revendique pas la dissimulation moléculaire de plaintext |
| F4 — Pseudo-ADN |
Littérature « DNA-inspired » (cf. surveys 2023–2024) |
Surtout simulation informatique |
Opérations biomimétiques sur chaînes simulées + crypto classique |
Distinct : le génome Freemindtronic est une architecture de confiance, pas une simulation de réactions en tube |
| F5 — Stockage chiffré |
Travaux « DNA storage channel » ; industrie archivage moléculaire |
Recherche active ; peu de standard crypto |
Chiffrer pour survivre au bruit du canal de stockage biologique |
Complémentaire indirect : problème d’archivage ≠ identité de confiance dans le temps |
| F6 — Sécurité bases ADN |
Objectifs ANR DNA Sec (MoleculArXiv / France 2030) |
En cours |
Protéger des bases moléculaires contre vol, copie, falsification |
Distinct : Freemindtronic n’exploite pas de base de données ADN physique comme socle |
| F7 — Génome procédural |
Freemindtronic : brevet WO/2018/154258 ; EviDNA 2024 (sous-jalon profil humain) ; ADN Digital / génome 2026 |
Industrialisé (CryptPeer) ; inventions post-2018 en dépôt à venir |
Confiance segmentée et continue ; générateur procédural gouverné ; mécanismes agnostiques |
Ligne propre : voir §1.11 |
Matrice de lecture croisée — dimensions qui distinguent F7 (Freemindtronic).
| Dimension |
F1–F6 (état de l’art tiers, synthèse) |
F7 — Génome / ADN Digital Freemindtronic |
| Support matériel |
Molécule, nano-structure, ou purement logiciel simulé |
Runtime logiciel + ancrage TPM/vTPM (option NFC historique) — pas de séquençage |
| Horizon temporel |
Instant T (clé, dissimulation) ou archivage statique |
T₀ → Tₙ : réévaluation, fail-closed, continuité |
| Mécanisme crypto |
Souvent unique (OTP, structure, dissimulation) ou hybride fixe |
Polymorphe : OTP, symétrique, asymétrique, PQC — selon politique |
| Mise en œuvre publique documentée |
Articles, démos académiques, programmes |
Brevet clé segmentée délivré + preuves produit non sensibles (§1.3, §1.10) |
| Industrialisation grand public |
Limitée (labo, infrastructure lourde sauf F4 logiciel) |
CryptPeer/EviSKMS : friction initiale certificats puis usage transparent (§1.7) |
| Cyber / IA prédictive |
Peu adressé explicitement dans la littérature ADN moléculaire |
Identité réévaluable, agents, compromission de session — articulation avec mémoire EviSKMS |
Valorisation indirecte (registre A, sans avis juridique).
- Couverture fonctionnelle. Les familles F1–F3 couvrent respectivement distribution de secret parfait, clé structurelle nano et dissimulation. Aucune ne documente publiquement, à ce jour, une architecture de confiance continue industrialisée sur terminal — objet de F7.
- OTP sans exclusivité. F1 démontre l’intérêt institutionnel de l’OTP moléculaire ; F7 peut mobiliser l’OTP comme mécanisme parmi d’autres, sans dépendre d’un laboratoire ni imposer Vernam comme schéma unique (§1.5).
- Antériorité documentaire. La divulgation publique EviDNA (mai–juin 2024) précède la communication CNRS avril 2026 sur un objet différent (profil humain vs pool synthétique) — voir §1.9.
- Programme CNRS encore ouvert. L’ANR DNA Sec vise aussi la sécurisation des bases ADN de stockage et une « cryptographie moléculaire » naissante : F7 répond à un autre problème — gouverner la confiance numérique dans le temps sur infrastructure logicielle souveraine.
- Pas de copie, pas de convergence technique. Aucune source publique tierce ne décrit la combinaison génome procédural + clé segmentée industrialisée + continuité runtime + couche agnostique OTP/PQC telle que documentée chez Freemindtronic.
Mise en œuvre publique autorisée — filiation brevetée (registre A). Les brevets délivrés WO/2018/154258 (segmentation) et WO/2017/129887 (contrôle d’accès local) autorisent une description habilitante au niveau architecture. L’industrialisation CryptPeer/EviSKMS s’appuie sur ce socle observable (runtime, intégrité, PKI, TPM) sans exposer les mécanismes du générateur génomique cryptographique ni les inventions découvertes depuis la formalisation du système de cryptographie génomique.
Inventions postérieures au brevet clé segmentée — registre C. Les extensions suivantes sont mentionnées à titre de positionnement mais non divulguées tant qu’aucun dépôt complémentaire n’est sécurisé : corrélation ADN Digital → segments génomiques ; règles de transition génomique ; dérivation procédurale du matériel de confiance ; extensions Gen2 ; couplages runtime avancés découverts au fil de l’industrialisation. Le présent mémoire documente leurs effets opérationnels (confiance continue, fail-closed, OTP possible par politique) — pas les paramètres, formats, séquences ou algorithmes internes permettant une reproduction.
Doctrine anti-reproduction (registre A — intention éditoriale). Ce document est rédigé pour la discussion scientifique et la comparaison d’état de l’art, non comme notice de rétro-ingénierie. Sont volontairement absents ou agrégés à un niveau non reconstructif : graphes de dérivation, constantes, enchaînements de transitions, schémas de corrélation entre couches, et tout détail équivalent à une recette paramétrique du générateur génomique. Cette omission s’applique également aux traitements automatisés (extraction par modèles de langage ou pipelines d’ingénierie inverse) : le texte public ne doit pas fournir, par complétion ou recombinaison, une spécification suffisante pour reconstituer les inventions classées C. Les éléments probants détaillés restent en registre B (audit sous NDA) ou en dossiers de dépôt à venir.
Conclusion documentaire (registre A). La cartographie F1–F7 montre que Freemindtronic occupe une famille propre (F7) : cryptographie génomique procédurale et confiance continue, industrialisée, polymorphe sur les mécanismes cryptographiques — distincte de l’OTP moléculaire CNRS (F1), de l’origami (F2), de la stéganographie (F3) et du pseudo-ADN logiciel (F4). Les comparaisons renforcent la distinction sans imputer de paternité aux travaux tiers ; la valorisation de la trajectoire Freemindtronic repose sur l’antériorité publique, l’industrialisation et les deux titres brevetés délivrés à ce jour pour la mise en œuvre habilitante documentée (contrôle d’accès ; clé segmentée).
1.7. ADN Digital Gen1 — ancrage TPM/vTPM et expérience utilisateur CryptPeer (2026, registre A)
Pertinence par rapport à ADN Digital et au génome cryptographique. Cette sous-section complète la trajectoire 2024–2026 : elle décrit comment la logique procédurale ADN Digital / génome Gen1 se matérialise dans CryptPeer/EviSKMS côté expérience opérateur — sans divulguer les mécanismes internes de dérivation ou de transition génomique (registre B/C).
Évolution d’ancrage matériel (2026). En 2026, la Gen1 industrialisée dans CryptPeer n’exige plus un support NFC dédié (M24LR / ST25) : l’ancrage de confiance s’appuie sur TPM matériel ou vTPM, en continuité avec la doctrine software-sovereign-first et les éléments déjà documentés en Annexe C (agent TPM optionnel, runtime EviSKMS) — voir aussi EviSKMS Sovereign Runtime Anchors et EviSKMS Core Runtime (publications Freemindtronic, registre A). L’interview publique Eurosatory TV (5 juil. 2026) décrit, au niveau produit, la détection automatique du TPM et le dépôt d’une empreinte génomique non extractible dans la puce — formulation vulgarisée corrélée au registre A ; le détail des formats d’empreintes relève du registre C (§1.9.1). La trajectoire 2017–2024 (puce NFC) et 2026 (TPM/vTPM) illustre une généralisation : de la preuve matérielle ponctuelle vers une confiance runtime gouvernée dans le temps.
Expérience utilisateur CryptPeer (registre A, niveau produit).
| Étape |
Comportement documenté |
Friction utilisateur |
| Mise en route terminal |
Import initial de certificats / matériel de confiance dans le terminal approuvé (PKI Runtime) |
Seul point de friction explicitement identifié à ce stade |
| Exploitation locale (100 % sovereign-local) |
Communication E2EE, passwordless, runtime EviSKMS — usage transparent après mise en route |
Faible (post-configuration) |
| Exploitation distante |
TLS via certificats Let’s Encrypt (ou équivalent public) pour les déploiements non 100 % locaux |
Faible ; modèle serveur aveugle : le serveur ne lit pas le contenu des échanges |
Après l’import initial des certificats sur le terminal, CryptPeer permet un usage transparent en mode 100 % local ; en mode distant, le transport s’appuie sur Let’s Encrypt dans un modèle de serveur aveugle où le contenu reste chiffré de bout en bout.
Modes d’exploitation CryptPeer (schéma texte, registre A).
                    ┌── Import initial certificats (friction unique)
                    ▼
              Terminal approuvé
                    │
        ┌───────────┴───────────┐
        ▼                       ▼
  100 % sovereign-local    Mode distant
  E2EE · passwordless      TLS Let's Encrypt
  runtime transparent      serveur aveugle (E2EE)
        │                       │
        └───────────┬───────────┘
                    ▼
        Confiance continue Gen1 (TPM/vTPM · DDNA · RI)
Limites (registre A). Les détails de corrélation ADN Digital → segments génomiques → ancrage TPM/vTPM, les formats internes et les règles de transition relèvent du registre C. Le présent paragraphe ne constitue pas une notice de reproduction. Pour la couche infrastructure publiée (doctrine, PKI, ancres, intégrité runtime), voir §1.8.
1.8. Publications technologiques EviSKMS (Freemindtronic.com, registre A)
Freemindtronic a publié sur son site quatre pages technologiques qui complètent le présent mémoire sur la trajectoire ADN Digital / génome Gen1 / CryptPeer — sans remplacer l’annexe de preuve ni divulguer de mécanisme habilitant (registre C). Elles articulent la doctrine souveraine, la PKI evidence-bound, les ancres runtime (TPM) et l’intégrité runtime — piliers de l’industrialisation 2026.
Lecture croisée mémoire ↔ site. Le mémoire formalise le cadre scientifique et la trajectoire ADN / génome ; les pages Freemindtronic détaillent l’infrastructure de confiance souveraine industrialisée. Ensemble, ils documentent la continuité DataShielder (NFC, 2017–2024) → CryptPeer/EviSKMS (TPM, génome, 2024–2026).
1.9. Sources publiques de divulgation et antériorité
Cette section recense les divulgations publiques horodatées établissant l’antériorité des inventions Freemindtronic — génome cryptographique, ADN Digital, EviDNA, confiance segmentée — sans reproduction de mécanismes habilitants (registre A uniquement). Le fil directeur est la trajectoire inventive (brevet 2018 → implémentations → industrialisation CryptPeer) ; les vidéos et publications web ci-dessous en sont les preuves publiques corrélées. Les salons défense (Eurosatory, etc.) sont cités comme contextes de divulgation, non comme objet principal du mémoire.
| Date |
Jalon |
Contenu public formulable |
Sources |
| 2017 |
Socle QR chiffré + NFC — commercialisé sans ADN |
Puce M24LR 64K NFC (STMicroelectronics) ; impression papier, scan smartphone, clé sur support NFC |
Registre B · §1.10 |
| 2016–2020 |
Brevet contrôle d’accès (sans fil local) |
Accès autonome à mémoire/dispositif protégé ; liaison sans fil locale (NFC en mode de réalisation) ; facteurs combinés ; chemin fermé par défaut |
WO/2017/129887 · FR3047099 B1 · bib. |
| 2018–2019 |
Brevet international clé segmentée |
Segmentation de clé, reconstitution conditionnelle, proximité physique, jeton, données d’authentification protégées |
WO/2018/154258 · FR3063365 B1 · bib. |
| 2022 |
Eurosatory — amorce EviDNA (R&D, présentation projet) |
Réflexion ADN + cryptographie ; début trajectoire nommée EviDNA |
Présentation salon — chaîne Freemindtronic SL |
| 2022–2024 |
Développement EviDNA + compatibilité ST25 64K |
Ajout ST25 64K NFC (STMicroelectronics) en complément du M24LR ; couche EviDNA (profil ADN humain) ; validation interne 02/02/2024 |
Dépôt GitHub privé Freemindtronic/DataShielderHSM (registre B) · §1.10 |
| 14 mai 2024 |
Eurosatory Lab — publication DataShielder Defence |
Version Defense industrialisée avec innovation ADN |
Annonce Freemindtronic |
| 25 juin 2024 |
Divulgation publique EviDNA |
Démonstration ADN humain ; DataShielder Defense NFC HSM |
Vidéo 1 · Vidéo 2 |
| 2024–2026 |
ADN Digital + génome cryptographique |
Généralisation procédurale ; ancrage TPM/vTPM (sans NFC obligatoire) ; CryptPeer transparent post-certificats |
§1.7 · §1.8 · vidéos juil. 2026 |
| 5 juil. 2026 |
ADN Digital et CryptPeer génomique |
Générateur génomique ; authentification dans le temps ; CryptPeer/EviSKMS |
Vidéo 1 — Eurosatory TV · synthèse §1.9.1 · Vidéo 2 |
| 1er avr. 2026 |
Communication CNRS — Cryptographie sur ADN (référence externe) |
ADN synthétique aléatoire ; OTP/Vernam ; deux copies physiques séquencées juste avant le message ; molécule = clé, pas le plaintext — approche distincte de EviDNA 2024 |
HAL hal-05560338 · communiqué CNRS 01/04/2026 · §1.6 |
| juil. 2026 |
Mémoire et annexe d’industrialisation |
Formalisation scientifique ; matrice de preuve EviSKMS-CryptPeer ; classification public / confidentiel / PI |
Présent document · §1.3 |
| 2026 (Eurosatory) |
ADN Digital / génome — industrialisation CryptPeer |
Présentation salon ; génome Gen1/Gen2 dans CryptPeer/EviSKMS ; TPM/vTPM |
§1.7 · vidéos juil. 2026 |
| juil. 2026 |
Mémoire publié en ligne |
Référence publique architectures intelligence prédictive / EviSKMS |
freemindtronic.com — mémoire |
| 2026 |
Publications technologiques EviSKMS (site Freemindtronic) |
Doctrine Core Runtime ; PKI evidence-bound ; Runtime Anchors (TPM) ; Runtime Integrity |
Core Runtime · PKI Runtime · Runtime Anchors · Runtime Integrity · §1.8 |
1.9.1. Interview Eurosatory TV — génome cryptographique (5 juillet 2026, registre A)
Source et droits. Interview publique diffusée sur la chaîne YouTube Eurosatory : https://www.youtube.com/watch?v=amwVAGp9LHw — Jacques Gascuel (Freemindtronic SL) et David Amsellem (AMG PRO, distribution). Sous-titres anglais (SBV salon). La présente synthèse cite et structure les énoncés publics ; elle ne constitue pas une notice habilitante au-delà du registre A. Elle fixe la corrélation documentaire entre la divulgation orale salon et le présent mémoire (droit d’auteur sur la formulation de l’inventeur ; œuvre de formalisation protégée).
Objet. Vérifier, après diffusion publique, que l’interview reste alignée sur la trajectoire formalisée du mémoire — segmentation, confiance dans le temps, ADN Digital, CryptPeer — et préciser ce qui n’est pas divulgué (mapping interne, paramètres du générateur, formats DDNA détaillés : registre C).
Synthèse chronologique (énoncés publics).
| Période |
Formulation interview |
Renvoi mémoire |
| 2022 |
Amorce réflexion ADN + cryptographie |
§1.9 · Eurosatory projet |
| 2024 |
Démonstration avec son propre ADN |
EviDNA — §1.11 |
| 2026 |
Voie génome ; générateur → auth, signature, chiffrement |
§1.7 · famille F7 |
Thèmes techniques — lecture croisée registre A.
| Thème public (interview) |
Lecture mémoire |
Registre |
| Au-delà de « c’est vous » : validité dans le temps, mission, critères |
Confiance continue T₀ → Tₙ ; fail-closed |
A |
| Empreinte génomique ; segmentation (clé entité + clé opérateur) |
Clé segmentée WO/2018/154258 |
A / C |
| Modification rejetée (ex. GPS drone) |
Illustration fail-closed |
A |
| ADN Digital : import humain, animal ou synthétique |
Généralisation procédurale post-EviDNA |
A |
| CryptPeer : génome propre ; génération ADN Digital |
Industrialisation Gen1 |
A / C |
| Détection TPM ; empreinte non extractible |
§1.7 · Runtime Anchors |
A |
| eIDAS ; certificats PQC autonomes |
§1.8 PKI evidence-bound |
A |
| Serveur aveugle ; clés éphémères |
Doctrine CryptPeer — §1.7 |
A |
Formulations à nuancer. « Impossible à falsifier », « inviolable » ou « fin des cyberattaques » relèvent de la vulgarisation salon. Le mémoire les traduit en termes falsifiables : confiance segmentée, fail-closed, réduction de surface d’attaque — sans garantie absolue. Voir Limites et falsifiabilité.
Hors périmètre (registre C). Cartographie interne, algorithmes du générateur, formats DDNA détaillés, modules ASC — §1.12.
Conclusion documentaire. L’interview confirme publiquement le pivot 2024 → 2026 et l’accent sur la segmentation et la confiance dans le temps — sans notice de reproduction. Bibliographie : Eurosatory TV 2026.
1.10. Preuve d’implémentation EviDNA — DataShielder Defense NFC HSM (registre A)
Le socle commercial (QR chiffré + NFC, sans ADN) est commercialisé depuis 2017 sur M24LR 64K NFC (STMicroelectronics). Entre 2022 et 2024, Freemindtronic ajoute la compatibilité ST25 64K NFC et la couche EviDNA (profil ADN humain → clés). La version Defense avec ADN humain est divulguée publiquement en 2024 (web, vidéos — §1.9). Entre 2024 et 2026, la trajectoire se prolonge en ADN Digital et génome cryptographique (CryptPeer/EviSKMS).
Filiation matérielle (registre A).
| Période |
Composant NFC (STMicroelectronics) |
Rôle |
| 2017 → |
M24LR 64K NFC |
Socle commercial QR chiffré + clé matérielle — sans couche ADN |
| 2022–2024 |
+ ST25 64K NFC (compatibilité ajoutée) |
Support couche EviDNA ; token matériel chiffré (détail registre B/C) |
| 2024 → |
M24LR + ST25 (Defense) |
DataShielder Defense NFC HSM — ADN humain opérationnel |
Preuve publique d’antériorité (registre A). Les démonstrations et publications de mai–juin 2024 (§1.9) établissent l’existence d’un produit DataShielder Defense NFC HSM mobilisant un profil ADN humain pour la confiance cryptographique, sans que le présent mémoire ne reproduise la chaîne technique détaillée (dérivation, encapsulation, partage) — celle-ci relève du registre B/C tant qu’aucun dépôt complémentaire n’est sécurisé.
Ce que le registre A autorise à formuler. Produit commercial ; support matériel NFC (M24LR / ST25) ; couche EviDNA documentée publiquement en 2024 ; architecture contrôle d’accès aux mémoires protégées (WO/2017/129887) et clé segmentée (WO/2018/154258) ; usage terrain sans infrastructure moléculaire. Ce qui reste hors publication : paramètres de dérivation profil → matériau de confiance, formats internes, schémas de partage détaillés, capacités QR chiffré, noms de modules code.
Ancrage source — deux registres probatoires.
| Registre |
Ce qui est établi |
Accès |
| A — Public |
Publication web 14 mai 2024 ; vidéos 25 juin 2024 ; présent mémoire ; antériorité produit sans chaîne technique détaillée |
Tierce partie vérifiable sans accès au code |
| B — Interne / confidentiel |
Code source DataShielder Defense NFC HSM (dépôt GitHub privé Freemindtronic/DataShielderHSM) ; commercialisation socle 2017 (M24LR) ; compatibilité ST25 2022–2024 ; archives produit, factures, attestations ; empreintes SHA-256 |
Audit sous accord de confidentialité |
Important (registre A). Un dépôt GitHub privé n’est pas une divulgation publique au sens brevet : il ne remplace pas les sources publiques (web, vidéos, mémoire), mais renforce la preuve d’implémentation en registre B.
L’implémentation détaillée (structure de code, modules) relève du registre B. Limites explicites (registre A). L’antériorité publique repose sur les démonstrations et publications de 2024, antérieures aux annonces institutionnelles de 2026 ; la preuve d’implémentation détaillée (dépôt privé, commits, code) relève du registre B.
Distinction vs CNRS 2026 (registre A). EviDNA mobilise un profil ADN humain importé comme matériau de confiance pour chiffrement et signature (détail registre B/C) — ce n’est ni une pool d’ADN synthétique dupliquée, ni une synchronisation OTP moléculaire « juste avant le message » telle que décrite par le CNRS. Le génome cryptographique (2026) prolonge cette trajectoire vers une confiance gouvernée dans le temps ; il peut produire des clés OTP selon la politique de gouvernance, sans se limiter à ce schéma — au-delà de l’identité ponctuelle « c’est moi » à l’instant T (§1.5).
Distinction méthodologique 2024 / CNRS 2026 / Freemindtronic 2026. Le jalon EviDNA (2024) documente une invention implémentée : produit DataShielder Defense NFC HSM (détail technique registre B/C), avec divulgation publique par vidéos horodatées (§1.9). La communication CNRS d’avril 2026 décrit une approche distincte (ADN synthétique, OTP/Vernam, HAL hal-05560338). Le jalon 2026 Freemindtronic documente l’ADN Digital et le génome cryptographique dans CryptPeer/EviSKMS. Gen2 est implémentée dans CryptPeer ; mécanismes détaillés en registre C.
Proximité perçue et risque de confusion. À la lecture des communiqués institutionnels, à l’écoute des interviews ou au visionnage des vidéos, le public peut percevoir une forte proximité sémantique entre « ADN » et « cryptographie ». Cette proximité médiatique ne doit pas conduire à une confusion de paternité ni à l’absorption de trajectoires inventives antérieures — notamment du génome cryptographique, qui vise une confiance continue dans le temps, distincte de l’identité ponctuelle à l’instant T (« c’est moi » au moment de l’authentification ou de la génération de clés OTP). Voir §1.5. Pour la définition canonique d’EviDNA, ses comparaisons directes et sa filiation brevetée, voir §1.11.
1.11. EviDNA — objet technique, filiation brevetée et comparaisons directes (registre A)
© Positionnement d’auteur — « quatrième famille d’entropie »
Jacques Gascuel signe un cadrage littéraire-scientifique original qui situe la trajectoire Freemindtronic EviDNA par rapport aux trois familles établies de sources d’aléa (PRNG, TRNG, QRNG). L’expression « quatrième famille d’entropie » désigne ce positionnement d’auteur — ni recette, ni notice de reproduction technique. © 2026 Jacques Gascuel / Freemindtronic®. Toute reproduction non autorisée de cette formulation ou appropriation de paternité est interdite.
: définition, empilement avec le brevet clé segmentée, parcours opérateur, comparaisons avec l’état de l’art voisin, pont vers ADN Digital (2026), limites et positionnement réglementaire. Les mécanismes internes de dérivation profil → matériel de confiance relèvent du registre
.