
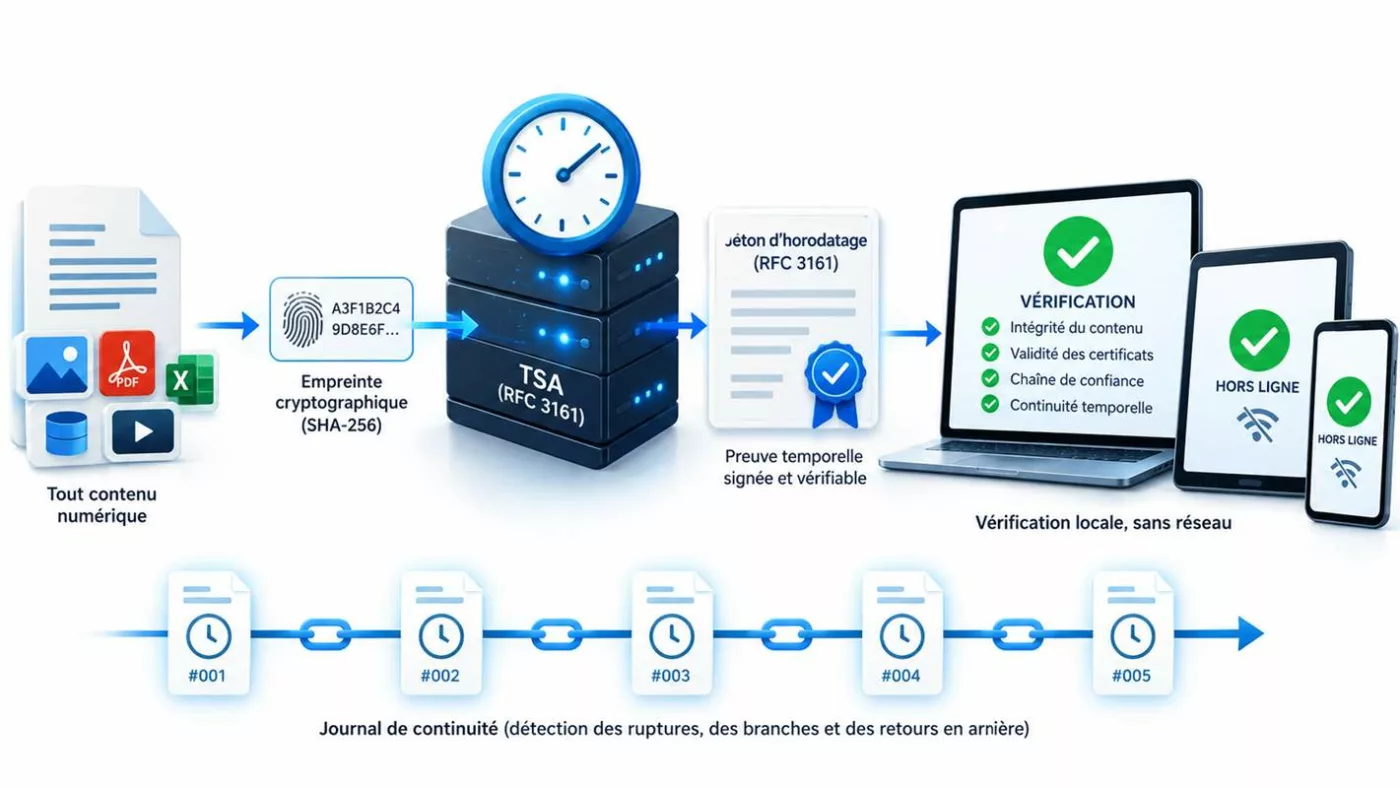
Oct
EviTime Technologies™ : socle universel de preuve numérique et temporelle, combinant profils hors ligne COSE, horodatage connecté RFC 3161 et preuves hybrides, selon des politiques de confiance explicites. Les fonctionnalités décrites comme « cible » ne sont pas nécessairement disponibles dans les SDK actuels.
EviTime Technologies : comprendre la preuve numérique universelle
EviTime Technologies™ vise un noyau universel de preuve numérique : EviTime™ Universal Core. Son architecture cible distingue trois profils : Offline (preuve COSE et continuité locale), Online (ancrage RFC 3161 et confiance explicite) et Hybride (preuves liées et politiques combinées). Les objets et événements sont engagés par empreinte cryptographique ; leurs preuves sont ensuite contrôlées selon le profil et les matériaux de confiance disponibles.
En pratique : constituer une preuve, conserver ses éléments de validation, puis contrôler son intégrité et sa chronologie. Attention : une signature COSE locale ou une continuité hors connexion ne prouve pas, à elle seule, une date certifiée par un tiers.
Repères de lecture
Lecture express : 4 minutes
Lecture complète : 12 minutes
Langue : Français
Niveau : Décideurs, métiers sensibles, DSI, RSSI, architectes et développeurs
Nature : Page de référence technologique
État : architecture cible universelle ; disponibilité effective des profils et SDK à confirmer par version et essais
Standards et mécanismes : COSE (profil Offline cible), RFC 3161, CMS, X.509/PKIX, révocation et empreintes selon les profils
Plateformes visées : Android, iOS, Windows, Linux, macOS, Web et embarqué (SDK cibles, sans présumer de leur disponibilité)
Sujet principal : preuve numérique universelle, confiance temporelle et vérification explicable
Pourquoi EviTime Technologies dépasse la simple date de fichier
Dans une économie numérique, savoir quand une information existait est souvent aussi décisif que savoir qui l’a produite. Pourtant, un horodatage visible, une date de fichier ou une ligne de journal restent faciles à déplacer, à restaurer ou à interpréter hors de leur contexte. EviTime distingue l’indication horaire locale d’une preuve reposant sur une empreinte, un jeton de temps tiers lorsque disponible et un historique cryptographiquement lié.
EviTime ne remplace pas les systèmes métier, les solutions de signature électronique ou les politiques d’archivage. Son architecture cible leur apporte une couche de preuve numérique et temporelle : vérifiable selon le profil choisi, inspectable sans accès réseau implicite lorsque les éléments nécessaires sont disponibles et gouvernée par une politique de confiance explicite. La solution convient aussi bien aux applications mobiles qu’aux workflows documentaires, aux opérations de terrain, à l’IoT, aux échanges inter-organisations et aux journaux applicatifs à forte valeur probatoire.
Points essentiels
- Preuve temporelle tierce : dans le profil Online, un jeton RFC 3161 lie l’empreinte de l’objet à un instant émis par une TSA acceptée par politique.
- Profil Offline : l’architecture cible prévoit des preuves COSE et une continuité locale ; une vérification sans réseau dépend des clés, politiques et éléments de confiance disponibles.
- Profil Hybride : des preuves locales et des ancrages externes peuvent être liés par des politiques combinées ; chaque preuve peut référencer la précédente ; les ruptures et branches deviennent détectables par comparaison à un historique ou à un ancrage de référence fiable.
- Antirollback : une divergence par rapport à un état de référence fiable est signalée ; l’écriture peut être bloquée selon la politique.
- Résultat explicable : EviTime distingue valide, invalide, indéterminé, avertissement et suspicion de retour en arrière.
- Assurance mesurée : logiciel local, Keystore, capacité matérielle disponible ou témoin distant ne sont jamais confondus.
- EviTime en bref
- Résumé exécutif
- 1. Pourquoi la preuve temporelle change la décision
- 1.1. Connecté pour ancrer, hors ligne pour vérifier
- 1.2. Architecture de preuve RFC 3161
- 1.3. EviTime Universal Core et ses profils
- 2. Comment EviTime Technologies construit et vérifie la confiance
- 2.1. La continuité cryptographique
- 2.2. Détecter les retours en arrière
- 2.3. Vérifier, expliquer, auditer
- 3. Cas d’usage
- 4. Ce qu’EviTime apporte
- 5. Preuve numérique, droit civil et droit pénal
- 5.1. Europe et échanges internationaux
- 6. Périmètre, limites et intégrité du discours
- 7. Intégration, SDK et gouvernance
- Glossaire
1. Pourquoi la preuve temporelle change la décision
Une organisation prend des décisions sur des faits datés : un rapport a-t-il existé avant une déclaration ? Une configuration était-elle déjà appliquée au moment d’un incident ? Une mesure terrain a-t-elle été collectée avant sa transmission ? Une version de fichier est-elle antérieure à une autre ? Sans preuve robuste, ces questions deviennent rapidement des questions de confiance, de procédure ou d’interprétation.
EviTime convertit cette zone d’incertitude en un objet technique vérifiable. L’objet source n’a pas besoin de circuler : son empreinte est calculée, liée à la preuve et contrôlable plus tard à partir des mêmes octets. La preuve peut voyager avec le document, rester dans l’application ou être déposée dans un système d’archivage. Elle conserve son sens indépendamment d’une interface propriétaire.
1.1. Horodatage connecté et vérification hors ligne
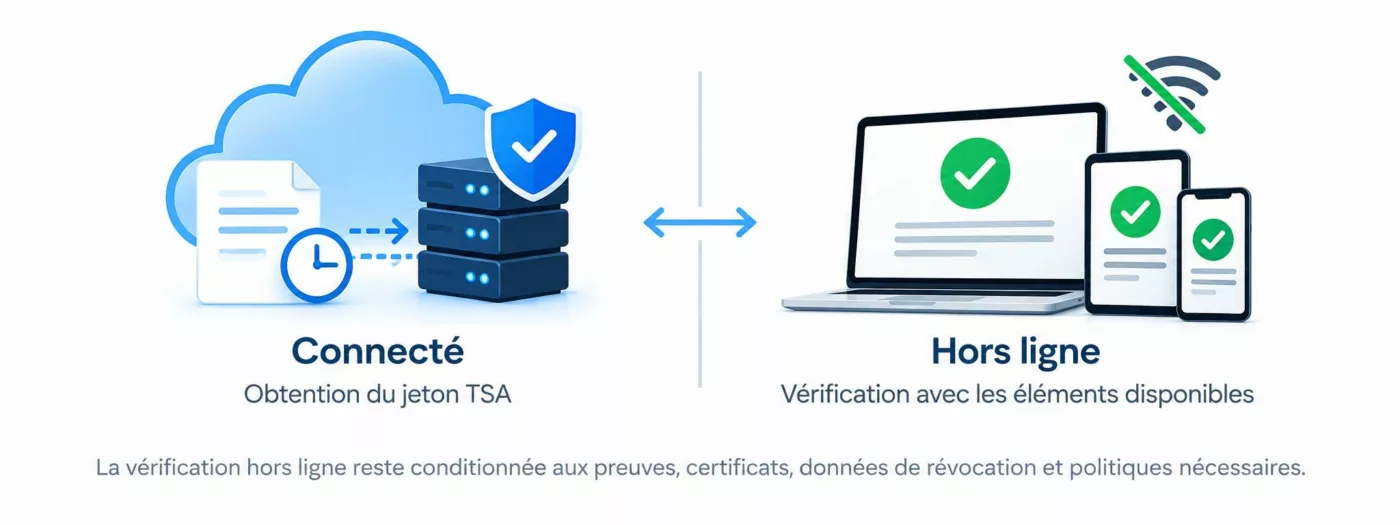
La vérification hors ligne reste conditionnée aux preuves, certificats, données de révocation et politiques nécessaires.
EviTime distingue les fonctions qui nécessitent une connectivité de celles qui doivent rester disponibles sur le terrain. Lorsqu’une autorité d’horodatage est sollicitée, le client crée une requête RFC 3161, contrôle que la réponse lie bien la bonne empreinte et conserve le jeton original. La validation de confiance est ensuite fondée sur le format CMS, la chaîne de certificats X.509, les usages TSA requis et les informations de révocation prévues par la politique.
Après émission, la preuve peut être vérifiée sans contact réseau automatique, sous réserve de disposer des matériaux et références de confiance suffisants. Cette capacité est essentielle lorsque l’accès est intermittent, sensible ou interdit : mobilité, opérations industrielles, transport, interventions de sécurité, infrastructures isolées ou réponse à incident. EviTime ne « masque » jamais l’état de la preuve : il indique si toutes les informations nécessaires sont présentes, si une conclusion est indéterminée ou si un contrôle a échoué.
1.2. Architecture de la preuve temporelle RFC 3161
Le cœur d’EviTime assemble un paquet de preuve canonique. Il contient notamment l’empreinte de l’objet, le jeton RFC 3161 original, les matériaux de validation utiles, l’identifiant de politique, le niveau d’assurance et le lien vers la preuve précédente lorsqu’il existe. Une même preuve logique produit des octets déterministes selon son profil : son identifiant cryptographique reste stable et contrôlable entre implémentations.
| Élément | Rôle | Bénéfice métier |
|---|---|---|
| Empreinte cryptographique | Lie la preuve aux octets exacts de l’objet. | Contrôle d’intégrité sans diffuser nécessairement le contenu. |
| Jeton RFC 3161 | Apporte une borne temporelle issue d’une TSA définie par politique. | Référence de temps vérifiable et interopérable. |
| CMS / PKIX / CRL | Valide la signature, la chaîne de confiance et la révocation. | Une date accompagnée de ses conditions de confiance. |
| Journal de continuité | Lie les preuves successives par leurs digests. | Détection des ruptures, suppressions et branches. |
| État antirollback | Mémorise le sommet déjà observé. | Évite de prolonger silencieusement un historique ambigu. |
1.3. EviTime™ Universal Core : trois profils de preuve numérique
La cible architecturale d’EviTime Technologies est un noyau réutilisable, indépendant des applications, des plateformes et des transports. Elle distingue la constitution d’une preuve, sa signature, sa vérification, la résolution des éléments de confiance et l’acquisition éventuelle d’un ancrage temporel externe.
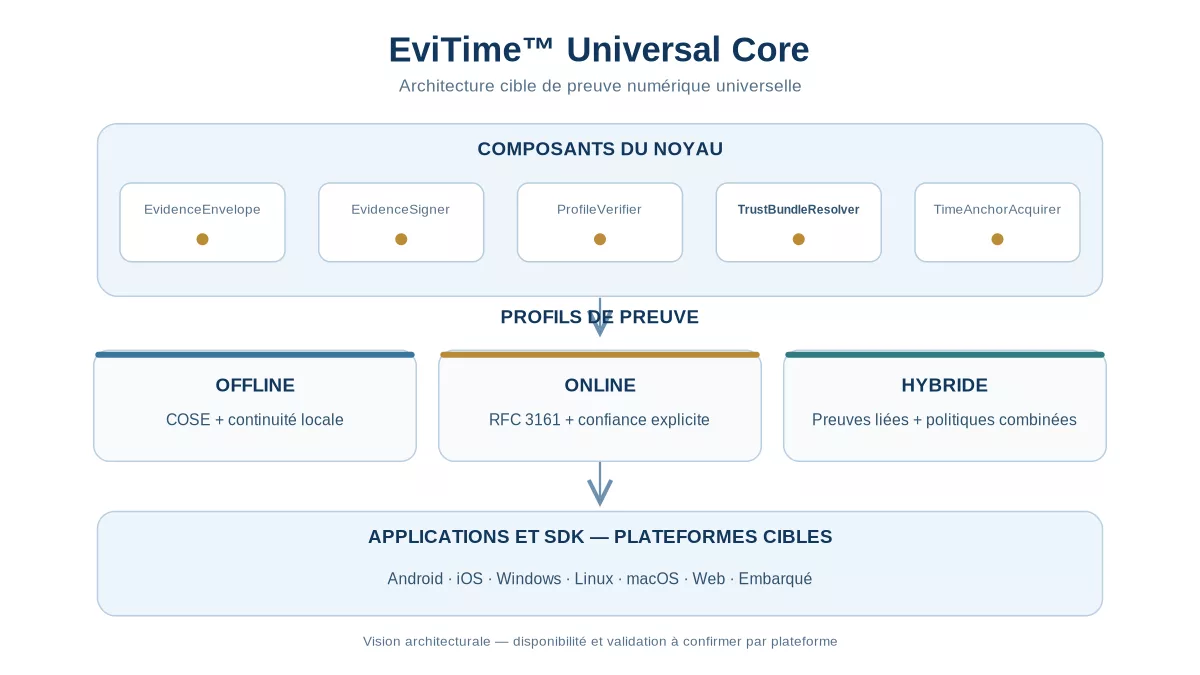
| Profil cible | Mécanismes | Ce que la preuve permet de vérifier |
|---|---|---|
| Offline | COSE et continuité locale | Authenticité cryptographique selon les clés reconnues, intégrité et ordre local contrôlable ; aucune attestation temporelle tierce implicite. |
| Online | RFC 3161 et confiance explicite | Liaison de l’empreinte à un jeton temporel tiers, sous réserve de la validation de la TSA et de la politique applicable. |
| Hybride | Preuves liées et politiques combinées | Relations entre preuves locales et ancrages externes ; les garanties résultent des éléments effectivement présents et validés. |
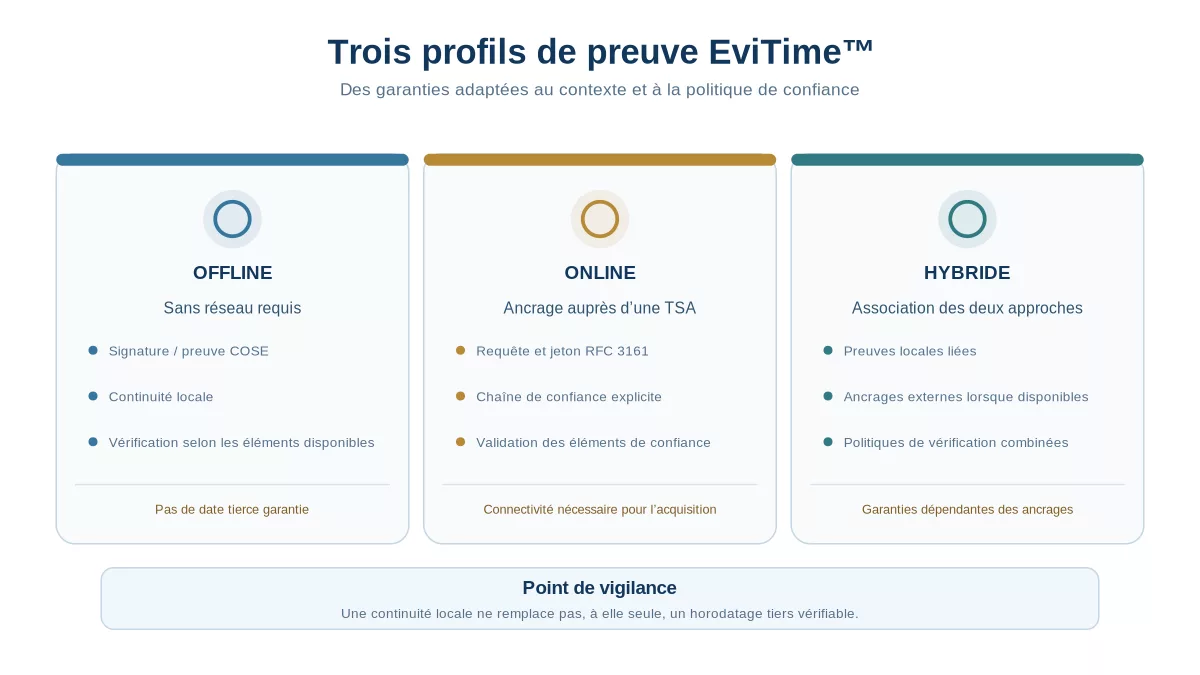
Les cinq composants du noyau universel
EvidenceEnvelope (enveloppe de preuve), EvidenceSigner (signature), ProfileVerifier (vérification selon le profil), TrustBundleResolver (résolution des éléments de confiance) et TimeAnchorAcquirer (acquisition d’un ancrage temporel) constituent les responsabilités nommées de l’architecture cible. Ces intitulés décrivent des rôles prévus, non une preuve que toutes les interfaces sont déjà implémentées ou validées.
Portabilité visée : Android, iOS, Windows, Linux, macOS, Web et systèmes embarqués. La disponibilité, les garanties et les limites de chaque SDK devront être documentées par version et par plateforme.
Distinction essentielle : une preuve signée hors ligne peut être intègre et authentifiable sans fournir de temps tiers fiable. Un ancrage RFC 3161 n’est pas automatiquement qualifié au sens d’eIDAS.
2. Comment EviTime construit la confiance
EviTime fait converger des standards éprouvés dans une chaîne opérationnelle claire. Le contenu est engagé par une empreinte ; l’horodatage tiers atteste l’existence de cette empreinte ; la validation vérifie que le jeton et son émetteur satisfont à la politique ; enfin, la continuité rattache l’événement à un historique local contrôlable.
- Les octets de l’objet — ou une empreinte explicitement fournie — sont contrôlés selon une politique d’algorithmes.
- Une requête RFC 3161 est envoyée à une TSA autorisée, avec nonce lorsque le profil le prévoit.
- La réponse est corrélée strictement à l’empreinte et conservée sans normalisation destructive.
- La signature CMS, les attributs, le certificat TSA, sa chaîne PKIX et les informations de révocation sont évalués.
- La preuve est scellée dans un format canonique et reliée au sommet précédent du journal.
- Le nouvel état est persisté de façon atomique ; toute incohérence est rapportée au lieu d’être masquée.
2.1. Continuité cryptographique : préserver la chronologie
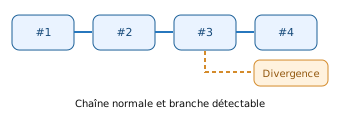
Une preuve isolée répond à la question « cet engagement existait-il à cette date ? ». Un journal EviTime répond aussi à la question « quelle est la relation vérifiable entre les événements successifs ? ». Chaque nouvelle preuve référence le digest de la précédente, avec un compteur local. Une suppression, une coupure ou une branche peut être détectée lors de la vérification, à condition de disposer d’un sommet antérieur fiable ou d’un témoin indépendant. Une chaîne entièrement réécrite sans référence externe n’est pas détectable par son seul chaînage.
Cette continuité n’est pas une blockchain et ne prétend pas produire un ordre universel entre tous les appareils. Elle établit un ordre local explicite, portable et auditable. En cas de convergence de branches, l’histoire n’est pas réécrite : une nouvelle preuve peut désigner les sommets concernés et rendre la décision de fusion visible.
2.2. Détecter les retours en arrière
La restauration d’une sauvegarde ancienne est un risque concret dans les applications mobiles comme dans les environnements administrés. Selon son profil de déploiement, EviTime conserve un état de référence du sommet observé — séquence, digest, politique et authentificateur local — pour comparer les preuves et écritures futures. Une divergence est qualifiée de suspicion de rollback et l’écriture est bloquée par défaut dans le journal concerné.
Le niveau de protection est toujours formulé avec rigueur. Un stockage local authentifié, une clé Android Keystore non exportable, une capacité matérielle vérifiable ou un témoin distant n’offrent pas la même assurance. EviTime expose ce niveau au lieu de promettre une invulnérabilité uniforme. Une restauration complète d’un terminal sans témoin indépendant reste une limite connue ; les déploiements qui exigent une assurance renforcée peuvent imposer un ancrage distant ou une capacité matérielle validée par politique.
2.3. Vérifier, expliquer, auditer
La confiance utile est une confiance expliquée. EviTime ne renvoie pas un simple « oui » ou « non ». Le rapport de vérification sépare la liaison au contenu, le jeton RFC 3161, la signature CMS, la chaîne PKIX, la révocation, la continuité et l’état antirollback. Il produit notamment les verdicts VALID, INVALID, INDETERMINATE, WARNING, ROLLBACK_SUSPECTED et ROLLBACK_UNDETERMINED.
Cette granularité donne aux équipes conformité, sécurité et produit une base exploitable : bloquer une action lorsque la politique l’exige, poursuivre avec une alerte documentée lorsque le contexte l’autorise, ou déclencher une procédure de récupération au lieu de transformer une absence de preuve en réussite.
3. Cas d’usage EviTime Technologies : documents, IoT et cybersécurité
| Contexte | Ce qu’EviTime apporte | Exemple de preuve |
|---|---|---|
| Documents et décisions | Une borne temporelle vérifiable pour une version, un rapport, un accord ou un dossier. | Une empreinte du PDF et son jeton d’horodatage, vérifiables ultérieurement hors ligne. |
| Opérations de terrain | La continuité d’événements capturés avec une connectivité limitée ou différée. | Mesure, constat, photo ou formulaire rattaché à un journal local sécurisé. |
| Cybersécurité et réponse à incident | Un ancrage de traces, configurations et décisions d’investigation. | Preuve de l’existence d’un export de logs ou d’un état de configuration à un instant donné. |
| IoT et maintenance | Une chronologie vérifiable de mesures, contrôles et interventions. | Journal de maintenance scellé, avec détection de régression de l’état observé. |
| Échanges inter-organisations | Un paquet de preuve standardisé, sans dépendance à une interface unique. | Contrôle tiers de l’intégrité, de la date TSA et de la politique appliquée. |
4. Ce qu’EviTime apporte à la chaîne de confiance
| Approche | Ce qu’elle répond | Ce qu’EviTime ajoute |
|---|---|---|
| Date de fichier ou horloge système | Une indication locale de temps. | Une preuve cryptographique, sans fonder la confiance sur l’horloge du terminal. |
| Signature électronique seule | Qui a signé et l’intégrité du périmètre signé, selon le certificat et la politique. | Une couche temporelle dédiée, une conservation des éléments de validation et une continuité optionnelle. |
| Journal applicatif classique | La trace d’événements au sein d’un système. | Un lien cryptographique entre les preuves et la détection de régression ou de branche. |
| Service d’horodatage isolé | Une date associée à une empreinte. | Un paquet portable, une vérification hors ligne et un rapport détaillé de confiance. |
| Blockchain générique | Un ancrage ou un consensus partagé. | Un dispositif léger, standardisé et gouverné par politique, sans imposer de consensus global. |
EviTime se positionne ainsi comme une brique de confiance temporelle : suffisamment standardisée pour être intégrée et vérifiée dans la durée, suffisamment structurée pour répondre aux exigences opérationnelles d’un système moderne.
5. Preuve numérique, droit civil et droit pénal — rendre le fait vérifiable
EviTime Technologies est pertinent juridiquement parce qu’une preuve numérique utile ne se réduit pas à une date affichée. Dans un litige, une enquête, un contrôle interne ou un audit, la question porte sur la capacité à démontrer de manière intelligible l’intégrité d’un objet, son existence à un instant donné, les conditions de sa conservation et la continuité de son historique. EviTime apporte des éléments techniques vérifiables à cette analyse : empreinte, jeton d’horodatage, politique de confiance, matériaux de validation, continuité cryptographique et rapport de vérification.
En droit français, hors disposition contraire, la preuve peut être apportée par tout moyen conformément à l’article 1358 du Code civil. L’article 1366 du Code civil reconnaît à l’écrit électronique la même force probante que le papier lorsque la personne dont il émane peut être dûment identifiée et que l’écrit est établi et conservé dans des conditions garantissant son intégrité. EviTime ne se substitue pas à l’identification de l’auteur lorsque celle-ci est nécessaire ; il renforce le volet temporel, l’intégrité et la conservation vérifiable d’un élément de preuve.
En matière pénale française, l’article 427 du Code de procédure pénale pose, sauf exception légale, le principe de liberté de la preuve et de discussion contradictoire devant le juge. Dans ce contexte, EviTime ne « décide » jamais de la valeur d’une pièce ni ne remplace l’appréciation judiciaire. Il contribue à documenter l’authenticité technique, la datation et la préservation d’un élément numérique, afin qu’il puisse être examiné, contesté et recoupé dans de meilleures conditions.
5.1. Europe et échanges internationaux : une preuve portable, une confiance contextualisée
Dans l’Union européenne, le règlement eIDAS (UE) n° 910/2014, notamment ses articles 41 et 42, prévoit qu’un horodatage électronique ne peut se voir refuser tout effet juridique ou toute admissibilité comme preuve au seul motif qu’il est électronique ou non qualifié. Un horodatage électronique qualifié bénéficie, lui, d’une présomption d’exactitude de la date et de l’heure indiquées, ainsi que de l’intégrité des données auxquelles elles sont liées ; il est reconnu comme qualifié dans l’ensemble des États membres. EviTime est donc conçu pour préserver et vérifier les jetons RFC 3161 et leur contexte de confiance. Lorsqu’un profil requiert la présomption eIDAS, il doit s’appuyer sur un prestataire de services de confiance qualifié et sur les exigences réglementaires applicables : le logiciel ne peut pas, à lui seul, conférer ce statut. Il convient de vérifier le statut qualifié du prestataire et du service concerné dans les listes de confiance applicables.
Pour les procédures pénales transfrontières, le règlement (UE) 2023/1543 relatif aux injonctions européennes de production et de conservation de preuves électroniques, applicable depuis le 18 août 2026, illustre l’importance opérationnelle de la conservation et de la disponibilité de données électroniques. Il ne règle pas à lui seul la valeur probante d’un paquet EviTime ; il confirme néanmoins qu’une stratégie de préservation, de traçabilité et de disponibilité des éléments numériques est devenue centrale pour les systèmes qui opèrent dans l’Union.
À l’échelle internationale, la Loi type de la CNUDCI sur l’utilisation et la reconnaissance transfrontière de la gestion de l’identité et des services de confiance (2022) traite notamment des horodatages électroniques, des méthodes fiables et de la reconnaissance transfrontière. Elle exprime une direction claire : la valeur d’un mécanisme de confiance repose sur sa fiabilité démontrable, son contexte et les règles du pays ou de l’autorité qui l’examine. Pour les litiges civils et commerciaux internationaux, la Convention de La Haye de 1970 sur l’obtention des preuves à l’étranger organise la coopération judiciaire entre États contractants ; elle ne crée pas une règle universelle d’admissibilité des preuves numériques.
| Question juridique ou opérationnelle | Contribution d’EviTime Technologies | Ce qui reste à organiser |
|---|---|---|
| Existence d’un contenu à un instant donné | Empreinte liée à un jeton d’horodatage et à une politique de confiance. | Choix de la TSA, qualification éventuelle, conservation du contenu source. |
| Intégrité d’une pièce numérique | Comparaison vérifiable des octets avec l’empreinte engagée. | Qualité de la collecte, identification de la source et chaîne de possession. |
| Chronologie d’événements | Journal de continuité, compteur local et détection de branches ou régressions. | Règles métiers, rapprochement avec les autres systèmes et horloges de référence. |
| Présentation à un tiers ou une autorité | Paquet portable, éléments de validation et rapport explicable, même hors ligne. | Droit applicable, contradictoire, expertise éventuelle et appréciation de l’autorité compétente. |
| Protection des données | Engagement par empreinte et séparation des métadonnées non fiables. | Base légale, minimisation, conservation et mesures organisationnelles conformes au RGPD. |
6. Limites de la preuve temporelle et conditions de confiance
Une technologie de preuve crédible énonce également ce qu’elle ne prétend pas démontrer. EviTime établit une preuve sur une empreinte et son contexte de confiance ; il ne prouve pas, à lui seul, l’identité de l’auteur du contenu, la véracité métier de ce contenu, sa confidentialité, ni une non-répudiation complète. Ces propriétés peuvent nécessiter des signatures, des contrôles d’accès, une gouvernance documentaire ou des procédures complémentaires.
La date indiquée dans un jeton TSA valide constitue une borne temporelle pour l’existence de l’empreinte, sous réserve de la confiance accordée à la TSA et des contrôles requis. La qualité de cette conclusion dépend de la politique appliquée : ancres de confiance, algorithmes autorisés, exigences de nonce, matériaux de révocation, délais et niveau d’assurance. Si un élément indispensable manque, EviTime privilégie le verdict indéterminé plutôt qu’une certitude artificielle.
Confidentialité et métadonnées de l’horodatage
La confidentialité doit aussi être considérée de manière explicite. Une TSA ne reçoit pas nécessairement l’objet source, mais elle peut observer une empreinte, l’heure de la requête, l’adresse réseau et des métadonnées de transport. Les intégrations peuvent minimiser ces données, choisir leurs profils de communication et séparer les métadonnées non fiables du périmètre cryptographique.
7. SDK EviTime Technologies, intégration et gouvernance
EviTime™ Universal Core vise une intégration par SDK dans les applications Android, iOS, Windows, Linux, macOS, Web et embarquées, sans imposer une architecture applicative unique. Cette liste représente une cible de portabilité, et non une annonce de disponibilité générale. L’application conserve la maîtrise des objets qu’elle engage, des journaux qu’elle sépare, des TSA qu’elle autorise et de la politique qui détermine les conditions de validité. Les opérations réseau sont explicites ; une vérification ne déclenche pas d’accès implicite au réseau lorsque le profil hors ligne est choisi.
La politique de confiance est versionnée et empreintée dans la preuve. Elle peut définir les TSA admises, les ancres PKIX, les algorithmes, les tailles de clés, les exigences de révocation, les limites de ressources et les conditions de niveau d’assurance. Une évolution n’écrase donc pas silencieusement la lecture du passé : elle reste identifiable lors de l’audit.
Conservation à long terme des preuves
Par ailleurs, la vérification durable suppose de conserver le contenu source, les jetons, les certificats, les éléments de révocation, les politiques et les algorithmes encore vérifiables. Selon la durée et les exigences probatoires, un renouvellement ou un réhorodatage des éléments de preuve peut devenir nécessaire : un jeton initial ne garantit pas à lui seul une vérifiabilité perpétuelle.
Pour les produits et organisations qui doivent démontrer l’existence, l’intégrité et la continuité d’un fait numérique, EviTime apporte une preuve qui reste disponible lorsque le réseau, l’interface ou le contexte opérationnel ne le sont plus.
Glossaire EviTime Technologies : COSE, TSA et preuve numérique
Preuve temporelleouvrir
RFC 3161ouvrir
TSAouvrir
Continuité cryptographiqueouvrir
Antirollbackouvrir
Vérification hors ligneouvrir
COSEouvrir
Preuve hybrideouvrir
Trust bundleouvrir
